PAC CLI: evalúa los comandos generados con seguridad
La vista previa de Power Platform CLI añade grupos de comandos generados desde API. Descubre qué cambia y cómo evaluarlos con seguridad.
Harllens George | 2026-09-27
Los grupos de comandos generados desde API pueden facilitar el descubrimiento de nuevas operaciones administrativas. Para los equipos de plataforma, la cuestión clave no es cuántos comandos hay en la vista previa, sino cómo evaluar uno de forma segura y repetible.
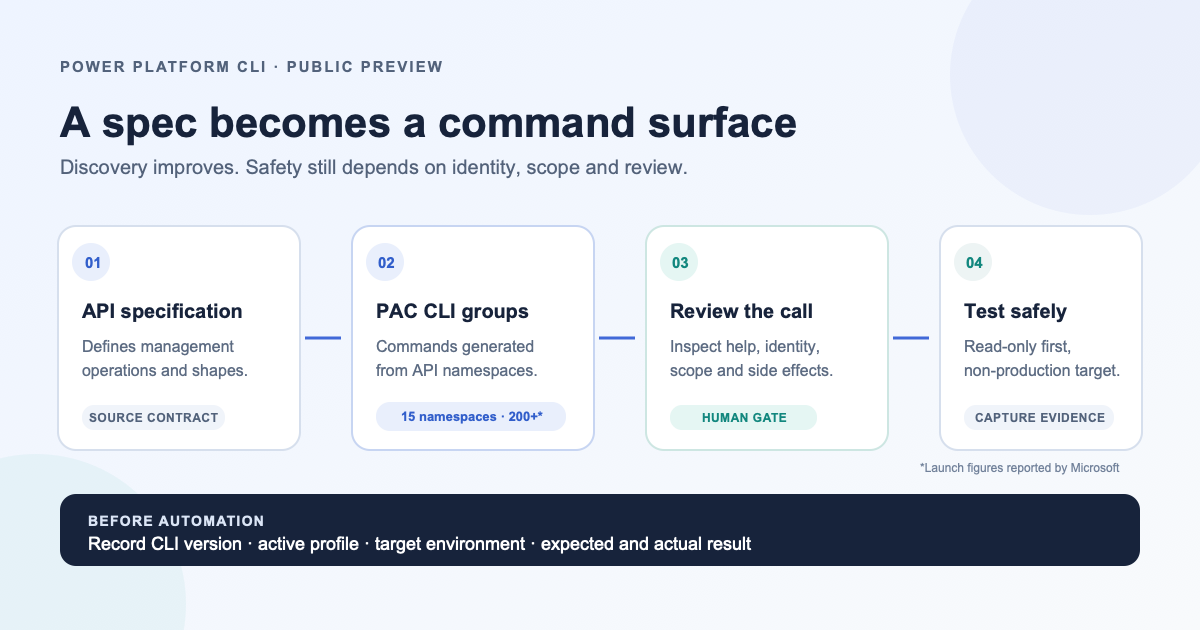
El 17 de septiembre, Microsoft anunció grupos de comandos generados desde API para Power Platform CLI (PAC CLI) en vista previa pública. En el lanzamiento describió 15 espacios de nombres y más de 200 comandos para entornos, licencias, gobernanza, Power Pages, Copilot Studio y control de acceso basado en roles. Se generan a partir de la especificación de Power Platform API y utilizan el perfil de autenticación PAC activo. Consulta el anuncio de Microsoft.
Es un cambio relevante en el descubrimiento de comandos, pero no demuestra cobertura completa, estabilidad ni seguridad para producción. Microsoft describe una vista previa que crecerá; cada equipo debe definir sus propios límites de acceso, cambio y reversión.
Qué cambia con los comandos generados
Los equipos de Power Platform suelen combinar CLI, SDK, API, conectores y portal de administración. Cada interfaz puede ser útil, pero sus nombres, entradas y ciclos de publicación pueden diferir. La propuesta de Microsoft parte de una especificación pública de gestión y genera grupos de comandos a partir de sus espacios de nombres y operaciones.
Las herramientas existentes no desaparecen. Microsoft indica que el mismo modelo de gestión también respalda los SDK de .NET y Python y el conector Power Platform for Admins V2. Evalúalos como interfaces separadas para la operación concreta, sin asumir igual cobertura, comportamiento o ciclo de vida.
La autenticación también es importante: los comandos generados usan el perfil PAC activo. Esto reduce diferencias de configuración entre grupos, pero aún debes comprobar identidad, entorno y nube antes de ejecutar un comando.
Secuencia de evaluación segura
Usa un entorno no productivo y empieza con un caso de solo lectura. Ten abierta la referencia del comando y trata la ayuda de la vista previa como el contrato actual.
- Registra el contexto. Anota versión de PAC CLI, perfil de autenticación, entorno objetivo, nube, organización y operador. No copies tokens ni credenciales en registros o tickets.
- Explora antes de ejecutar. Empieza con
pac helpy revisa la ayuda del grupo generado. Confirma comando, entradas, alcance y si modifica datos. No deduzcas su efecto solo por el nombre. - Elige la prueba de menor impacto. Prioriza una consulta que no cambie la configuración. Si la prueba útil modifica estado, prepara plan, responsable, copia o reversión y una aprobación independiente antes de ejecutarla.
- Guarda evidencia reproducible. Registra versión, comando saneado, resultado esperado y real, código de salida, hora y entorno. Oculta identificadores al compartir fuera del equipo de operaciones.
- Compara interfaces de forma deliberada. Si el flujo también existe en PowerShell, REST o un SDK, compara solo esa operación. Comprueba validación, paginación, errores y formato de salida.
- Controla la automatización. Fija la versión de CLI en pipelines o agentes controlados, revisa permisos, separa lectura y escritura y exige aprobación humana para cambios de impacto. Repite las pruebas tras actualizar la vista previa o CLI.
Son controles recomendados, no el resultado de una prueba en un entorno. Un comando de lectura correcto solo demuestra ese escenario, identidad, entorno y versión.
Lista de revisión de la vista previa
Antes de estandarizar un grupo generado, responde:
- ¿Sigue en vista previa y qué cambios podrían llegar sin garantías de compatibilidad?
- ¿La referencia actual muestra la operación y sus entradas admitidas?
- ¿El perfil PAC activo corresponde a la identidad, entorno y nube previstos?
- ¿Qué rol requiere la operación y puede probarse con menos privilegios?
- ¿Qué efectos produce, incluso indirectos o asíncronos?
- ¿Cómo se registran y reintentan las operaciones y cómo se revierte un éxito parcial?
- ¿Qué versión ejecutará un script o agente de compilación y cómo se validarán las actualizaciones?
Si no hay respuestas claras, mantén el comando en exploración y pruebas, no en automatización desatendida.
Errores frecuentes
- Confundir número de comandos y cobertura. Las cifras iniciales describen una versión de la vista previa, no la totalidad de operaciones.
- Ejecutar contra el destino equivocado. Confirma perfil, entorno, nube y organización justo antes.
- Automatizar sin conocer el contrato. Revisa la ayuda vigente, empieza con lectura y exige aprobación para escrituras.
- Presentar las comprobaciones recomendadas como pruebas realizadas. Registra versión, destino, resultado esperado y observado.
La señal útil
El cambio arquitectónico es usar una API de gestión definida como fuente para distintas herramientas operativas. Los grupos generados pueden mejorar la búsqueda y reducir comandos personalizados, pero no garantizan cobertura, valores seguros ni una interfaz estable.
Por ahora, empieza de forma acotada: consulta la ayuda PAC vigente, prueba una operación de bajo impacto fuera de producción, registra lo ocurrido y decide si sirve para ese flujo concreto.
Para seguir leyendo
- Permisos de Dataverse y SharePoint: comprueba el acceso a archivos muestra otra validación de límites en Power Platform.
- Anuncio de PAC CLI de Microsoft y referencia oficial de comandos.
Nota editorial: resumen asistido por IA del anuncio público de Microsoft y método de evaluación propuesto. No se accedió ni probó ningún entorno para este artículo. La portada es un diagrama conceptual original, no una captura del producto.