Dataverse y SharePoint: comprueba el acceso a archivos
Dataverse y SharePoint protegen recursos distintos. Usa dos cuentas para comprobar archivos, enlaces compartidos y resultados de búsqueda.
Harllens George | 2026-09-27
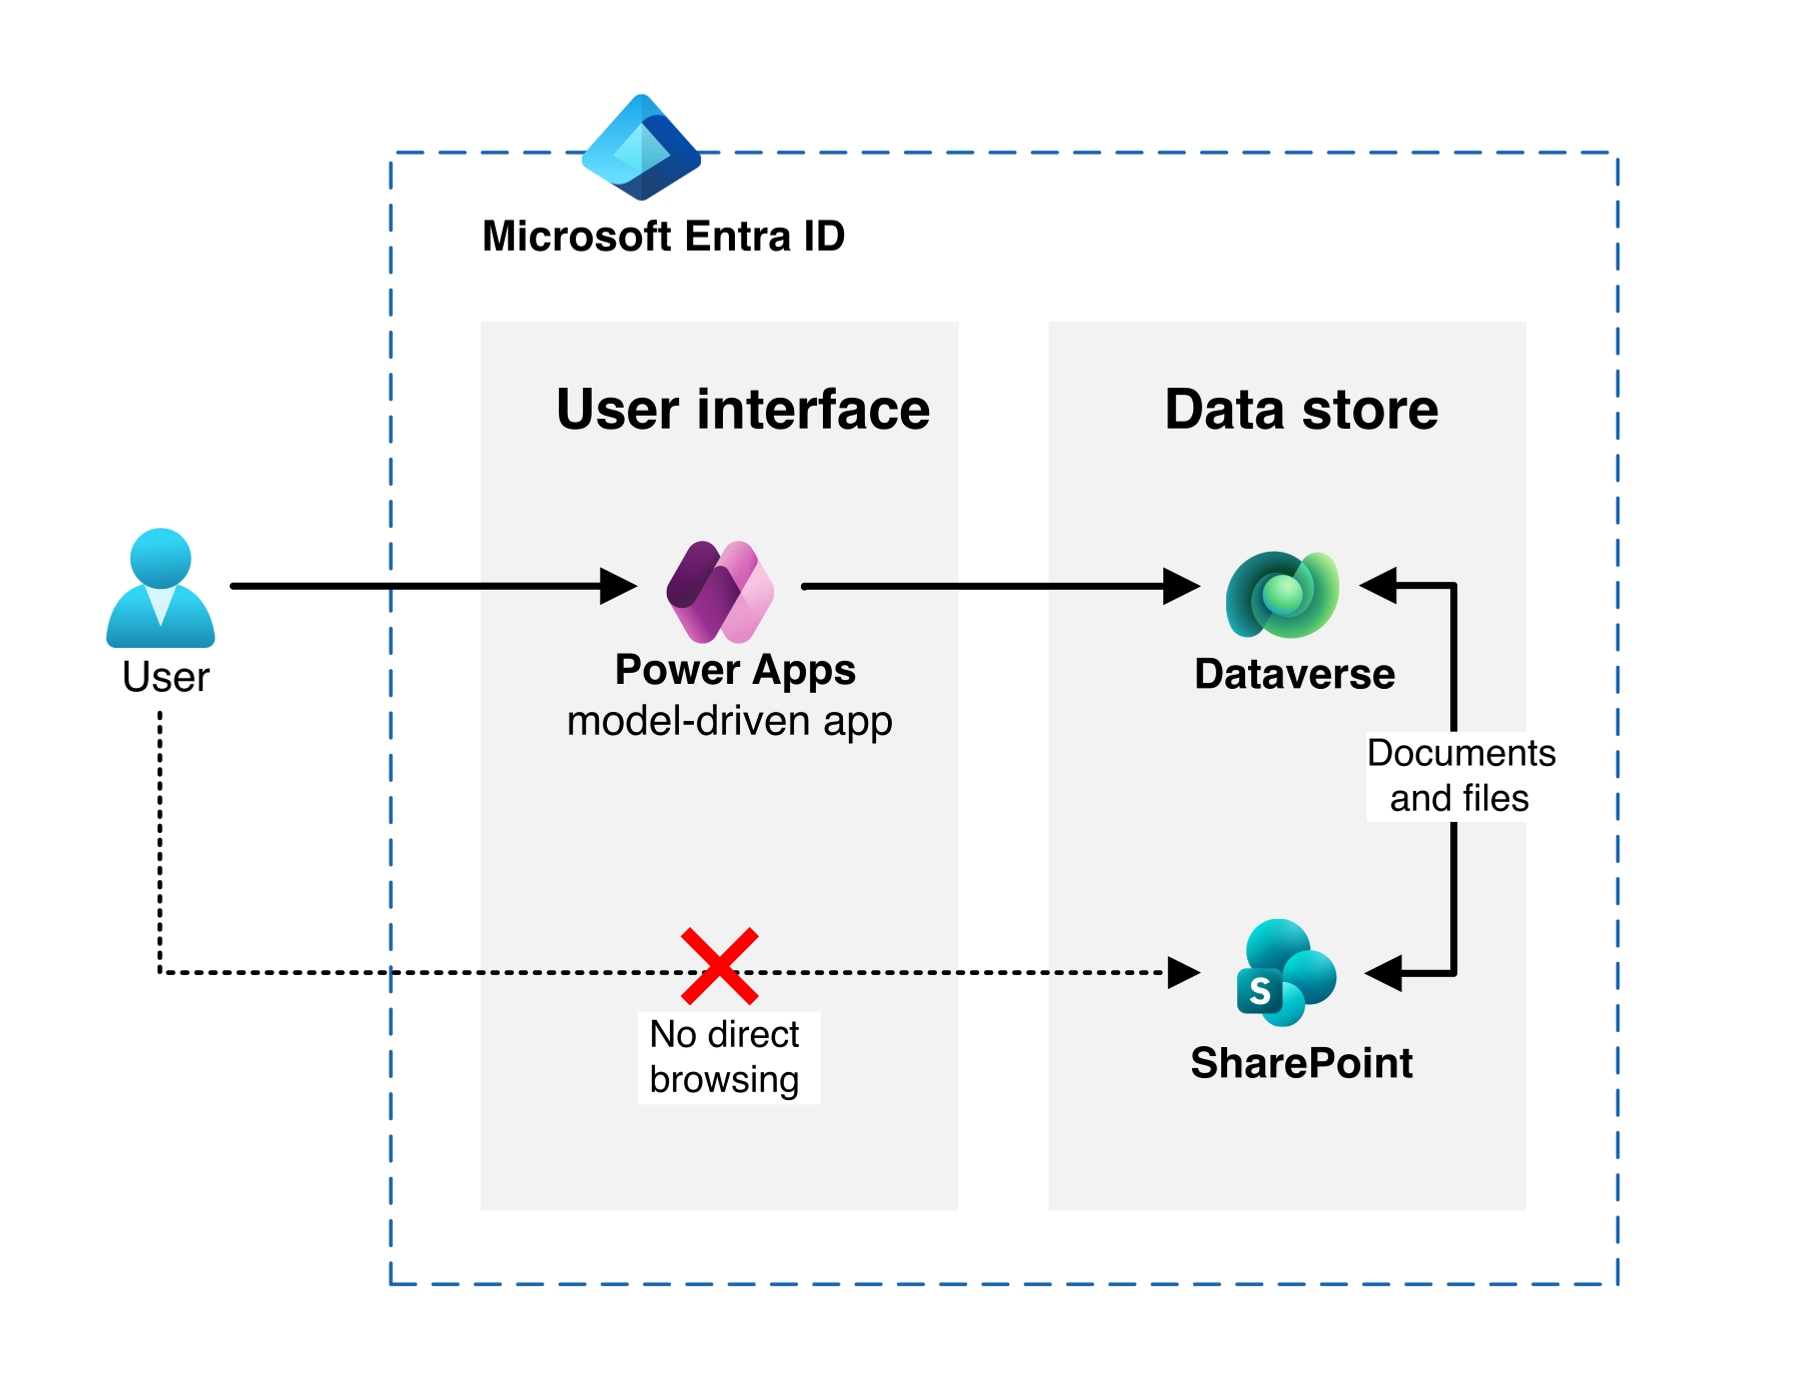
Una aplicación basada en modelos oculta un caso a un compañero. ¿Puede abrir el documento adjunto mediante un enlace de SharePoint?
Los permisos de Dataverse y SharePoint protegen recursos distintos. El acceso a un registro de Dataverse no se transfiere automáticamente a los documentos guardados en SharePoint. Comprueba el archivo además de la aplicación. Consulta la arquitectura de referencia de Microsoft.
Fuentes revisadas el 27 de septiembre de 2026. Guía asistida por IA. La lista es un método recomendado, no un informe de pruebas completadas en un entorno.
Separa los permisos de Dataverse y SharePoint
Empieza con tres preguntas y asigna una persona responsable a cada respuesta:
- ¿Puede abrir el registro de negocio? Pide al responsable de la aplicación que demuestre el acceso esperado a Dataverse.
- ¿Puede usar los controles de gestión documental? Revisa el sitio de SharePoint y los privilegios de Document Location en Dataverse. Microsoft documenta por separado los permisos para crear ubicaciones, reparar vínculos y administrar documentos. Permisos de gestión documental.
- ¿Puede abrir el archivo? El responsable de SharePoint debe comprobar los permisos efectivos y las opciones de uso compartido. Que no aparezca un botón en la aplicación no es una prueba.
Registra el resultado esperado antes de probar. «No puede ver el caso» y «no puede leer sus documentos» son dos requisitos de aceptación distintos.
Elige el control adecuado para el requisito
Reducir el descubrimiento accidental. El patrón de referencia de Microsoft alinea grupos de trabajo y restringe navegación y búsqueda, manteniendo la gestión documental nativa. Puede servir si el límite requerido es la visibilidad. No aplica a todos los archivos los permisos por registro de Dataverse.
Aislar documentos. Si el usuario no debe leer el archivo de otro equipo ni siquiera con su URL, evalúa permisos de archivo o carpeta o límites de almacenamiento separados. Microsoft excluye explícitamente la estricta separación por archivo de su patrón basado en descubrimiento. Consulta el patrón y sus límites.
Para este segundo requisito, pide al responsable de diseño que explique concesión, revocación, cambio de propiedad y gestión de fallos. Una propuesta que solo explique cómo encontrar documentos es insuficiente.
Revisa aparte el descubrimiento de Copilot
Restricted Content Discovery de Microsoft limita el descubrimiento en toda la organización y algunas experiencias de Copilot, pero no cambia los permisos existentes. Microsoft la describe como una medida temporal de gobernanza mientras los propietarios revisan el acceso. La búsqueda con contexto del sitio y otras excepciones impiden tratarla como un control universal para ocultar contenido. Comprueba requisitos y propagación antes de depender de ella. Restricted Content Discovery.
Registra los resultados de descubrimiento por separado de los de autorización. Que no aparezca un resultado de búsqueda no demuestra que el archivo esté protegido.
Prueba dos usuarios y el enlace directo
Usa un entorno no productivo y documentos sintéticos. Elige dos cuentas de prueba normales, A y B, no administradores. Para el caso de ejemplo, A puede leer el registro y el archivo; B no puede leer ninguno. Los responsables deben aprobar primero este requisito.
- Registra el estado inicial. Anota grupos, roles de aplicación, ubicación documental, permisos de SharePoint y enlaces compartidos existentes. Conserva la configuración necesaria para restaurar la prueba.
- Prueba la ruta prevista con A. Abre el caso, sigue el enlace y lee el documento de prueba. Si se deniega, también es un defecto: la aceptación incluye el acceso legítimo.
- Prueba la aplicación con B. Intenta abrir el caso desde la navegación y su URL conocida. No uses ese resultado como resultado del documento.
- Prueba el archivo con B. En otra sesión de B, abre la URL conocida del archivo en SharePoint. Prueba también los enlaces compartidos si se usan. Si B lo lee, falla el requisito de aislamiento aunque la aplicación lo haya ocultado.
- Comprueba aparte el descubrimiento. Prueba búsqueda o Copilot según corresponda. Registra experiencia, consulta, política y hora; no lo sustituyas por la comprobación directa del archivo.
- Prueba un cambio del ciclo de vida. Revoca una autorización de prueba según el procedimiento previsto y repite las comprobaciones permitidas y denegadas. Anota el estado de sesión y la propagación.
Para cada comprobación conserva identidad, ruta, resultado esperado y real, hora, evidencia y responsable. Marca como no probado aquello que no se haya comprobado. No adjuntes archivos reales de clientes como evidencia.
Riesgos antes del despliegue
- Probar solo con administradores: repite con los permisos efectivos del usuario previsto.
- Suponer que desactivar la búsqueda protege el archivo: si se requiere aislamiento, prueba el enlace directo.
- Tomar una prueba correcta como cobertura completa: incluye uso compartido, reasignación y revocación.
- Automatizar permisos sin operación definida: nombra al operador, la alerta de error y el procedimiento de recuperación.
Revisa juntos los permisos de Dataverse y SharePoint, pero acepta cada límite por separado. Detén el despliegue si falta la denegación de archivo requerida o no se ha probado; los responsables de la aplicación y del documento deben acordar la corrección y una nueva prueba.
Para seguir leyendo
- Cómo evaluar las órdenes generadas de Power Platform CLI analiza otro flujo de control de cambios en Power Platform.
Fuente de la imagen: arquitectura de referencia de Microsoft. El diagrama es un diseño de referencia, no un resultado de prueba.