Conectores de Power Platform en Copilot Cowork: Piloto
Prueba conectores de Power Platform en Copilot Cowork con solicitudes sintéticas, comprobaciones de despliegue, controles administrativos, límites de identidad, aprobaciones y costes de uso.
Harllens George de la Cruz | Published: 2026-11-11 | Updated: 2026-11-11
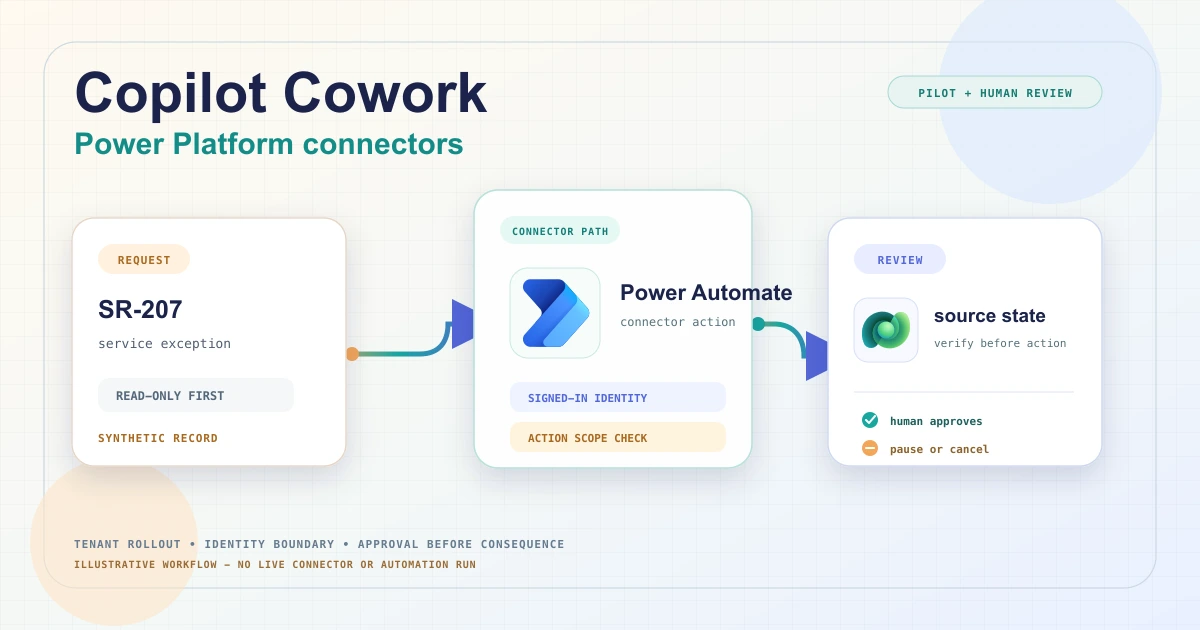
Los conectores de Power Platform en Copilot Cowork son integraciones que permiten a Cowork usar sistemas compatibles conectados a Power Platform para recuperar o modificar datos externos. La compatibilidad, la identidad, las acciones y los desencadenadores de eventos siguen dependiendo del tenant y del conector. La actualización de Cowork de octubre de 2026 de Microsoft enumera una compatibilidad ampliada con conectores de Power Platform y Copilot, además de desencadenadores de eventos no pertenecientes a Microsoft; trátala como una señal de despliegue, no como una promesa de que todos los conectores estén disponibles en todos los tenants. Un piloto debe confirmar el conector, desencadenador, acción, identidad y política administrativa concretos antes de usarlos.
Esta guía explica el límite del conector y recorre una revisión sintética de una solicitud de servicio. Separa la aprobación del plugin, el inicio de sesión de la persona usuaria, la aprobación de la acción y la facturación del uso porque cada uno es un control distinto. Para obtener contexto relacionado sobre la orquestación de agentes, consulta Actualizaciones de agentes de Microsoft Foundry.
Qué aporta un conector de Cowork
Un plugin de Cowork es un paquete que puede contener skills, conectores o ambos. Un skill es un flujo de trabajo basado en prompts para un tipo de tarea; un conector vincula Cowork con una fuente de datos o servicio externo para que pueda recuperar información o actuar sobre ella. Un plugin basado en roles no demuestra por sí mismo que un conector o desencadenador concreto de Power Platform esté habilitado.
La actualización de Cowork de octubre de 2026 de Microsoft describe dos avances relacionados, pero distintos: los conectores de Power Platform que conectan con sistemas que las organizaciones ya usan a través de Power Platform, y los conectores federados de Copilot que usan MCP con los permisos de la persona usuaria en el sistema externo. No combines sus detalles de configuración, identidad o despliegue en una afirmación genérica sobre conectores.
El catálogo actual de plugins disponibles también enumera integraciones de Microsoft como Business Applications en Work IQ, que pueden incorporar datos de Dataverse, Dynamics 365 y Power Apps personalizados a Cowork. Ese plugin existente aporta contexto útil, pero no demuestra que todos los conectores, acciones o desencadenadores de eventos del catálogo de conectores de Power Platform estén disponibles en Cowork.
La disponibilidad se comprueba en el tenant, no se presupone
La actualización de octubre de 2026 describe una compatibilidad ampliada, no el acceso en todos los tenants, regiones, cuentas o entornos. La guía oficial de plugins no establece una matriz universal de disponibilidad regional, y sus controles administrativos no admiten delimitar plugins por país o región. Verifica la presencia del conector y sus operaciones compatibles en el tenant de destino. La compatibilidad también puede variar según el proveedor: Microsoft indica que los partners definen los desencadenadores de eventos y los documentan para cada plugin o conector.
Antes de planificar un flujo de trabajo, confirma todo lo siguiente en el tenant de destino:
- El conector o plugin exacto aparece en la lista y está habilitado para las personas usuarias previstas.
- La acción o el desencadenador de eventos necesarios son compatibles; no lo infieras de la presencia del conector.
- El conector está asociado al entorno de Power Platform o a la cuenta de servicio correctos cuando la configuración lo requiere.
- La persona usuaria tiene la licencia y el permiso del sistema de origen necesarios, y dispone del flujo correcto de inicio de sesión o consentimiento. La guía de administración de plugins de Microsoft indica que las personas usuarias de plugins de Cowork deben tener asignadas licencias de Microsoft 365 Copilot; verifícalo junto con la política de facturación basada en el uso de Cowork.
- El administrador ha revisado el publicador del plugin, los ámbitos, las categorías de datos, la asignación a grupos y la ruta de cambios.
El catálogo de plugins de Microsoft indica que los plugins de Dynamics 365 requieren un entorno de Power Platform asociado y piden a la persona usuaria que seleccione uno después de añadir el plugin. Trátalo como un recordatorio concreto para validar la selección del entorno y los datos de destino, no como una afirmación de que todos los conectores de Power Platform se comporten de la misma manera.
Ejemplo: revisión de una excepción en una solicitud de servicio
Supón un registro de servicio ficticio respaldado por Dataverse con una fila de ejemplo, SR-207. Contiene un ID de solicitud, un área de servicio, prioridad, responsable, estado, fecha límite y un enlace a una página de política aprobada. El ejemplo es solo un ejercicio de diseño; no afirma que el desencadenador o la acción mencionados existan en todos los tenants.
1. Empieza con una pregunta de solo lectura
Si el conector exacto está disponible y admite la consulta necesaria, pide a Cowork que resuma solo los campos permitidos de SR-207, cite la fuente de la política y enumere los datos ausentes o contradictorios. Empieza con un registro sintético y una acción de solo lectura. Comprueba si Cowork usa la identidad autenticada prevista y si esa identidad solo puede ver los registros que debe ver.
2. Añade un borrador, no una escritura automática
Pide a Cowork que prepare un informe para el revisor y un siguiente paso propuesto, como “solicitar el responsable que falta” o “dirigir a revisión de política”. Evita que la primera ejecución cambie el registro de origen, notifique a un solicitante o apruebe un resultado empresarial. Compara cada campo del resumen con el registro y la política de origen.
3. Evalúa por separado la ruta basada en eventos
Si el conector admite un desencadenador de eventos, redacta una automatización que reaccione a un evento acotado, como una nueva solicitud de alta prioridad. Cowork presenta una tarjeta que muestra el evento, lo que hará y los permisos que necesita. Revisa esa tarjeta antes de configurarla. Confirma dónde aparece el historial de ejecuciones y cómo pausar, editar o deshabilitar la automatización.
De forma predeterminada, las tareas basadas en eventos usan un patrón de borrador y aprobación antes de enviar un mensaje o cambiar un sistema compartido. Microsoft también permite que las personas usuarias autoricen acciones previamente al crear una tarea. Mantén esa opción acotada: una aprobación recordada para una tarea o sesión no sustituye la comprobación de la autorización del propio conector de destino, la seguridad de Dataverse ni las aprobaciones empresariales necesarias.
4. Prueba los fallos y los casos límite
Usa un conjunto de pruebas pequeño antes de conectar datos sensibles o de producción:
- Una solicitud autorizada que coincide con claridad con la política.
- Una solicitud sin responsable, con una fecha vencida o con una referencia de política en conflicto.
- Un registro que la persona usuaria autenticada no tiene permitido leer.
- Un inicio de sesión del conector ausente o revocado.
- Un evento duplicado, un tiempo de espera del conector o un desencadenador no compatible.
- Una escritura propuesta que se debe cancelar o dirigir a una persona.
Verifica por separado el registro de origen, la vista previa de la acción, la decisión de aprobación, el evento de auditoría y el estado final. Un resumen en lenguaje natural o una tarjeta de aprobación no demuestra que el proceso empresarial se haya completado correctamente.
Permisos, aprobaciones y gobernanza administrativa
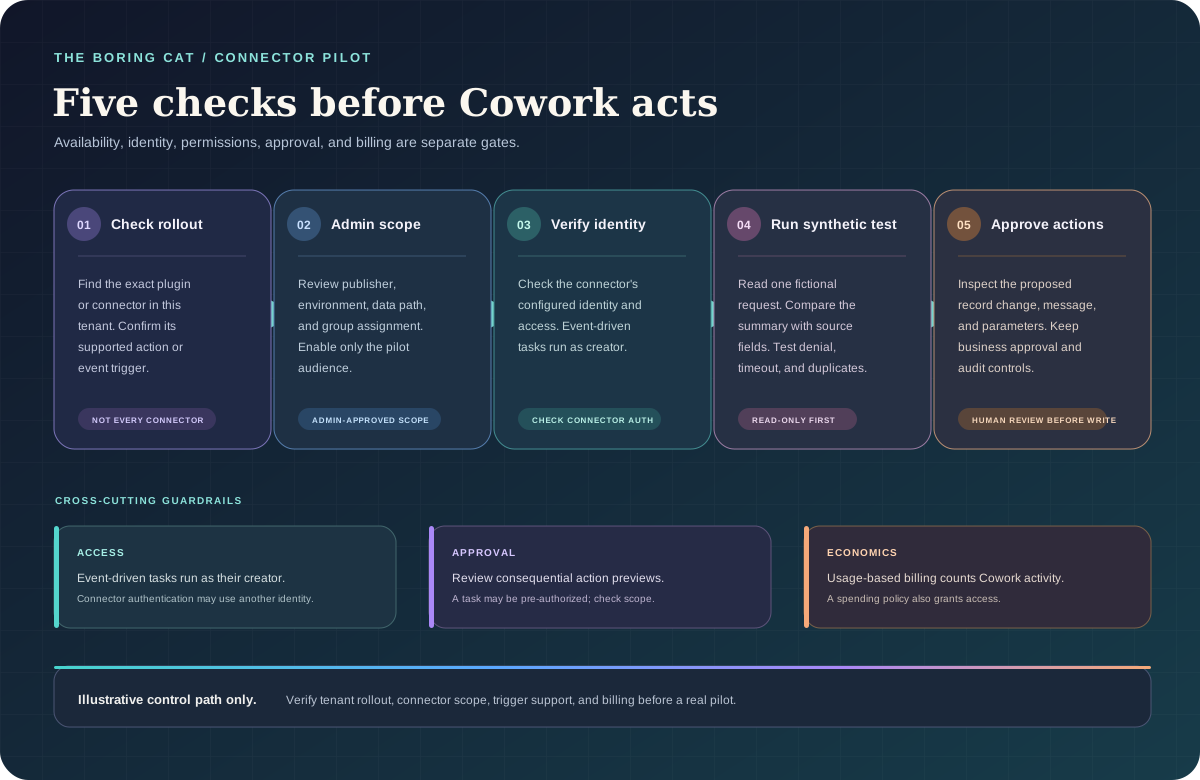
Microsoft indica que las tareas basadas en eventos de Cowork se ejecutan como su creador y solo ven lo que esa persona puede ver. La autenticación del conector es independiente y específica del servicio: comprueba si cada llamada del conector usa la cuenta de una persona usuaria u otra identidad de conexión configurada, y aplica el principio de mínimo privilegio a esa identidad. El despliegue administrativo no inicia sesión de una persona usuaria en un servicio externo ni demuestra que la identidad del conector tenga acceso adecuado a los datos. Algunos plugins requieren que la persona usuaria complete un inicio de sesión o un consentimiento de una sola vez, algo que un administrador no puede hacer en su nombre.
Separa estos puntos de aprobación:
- Disponibilidad del plugin: un administrador decide qué plugins están disponibles y puede implementarlos para toda la organización o para determinadas personas y grupos, o bloquearlos. Las personas usuarias suelen poder activar o desactivar un plugin adquirido para sus propias sesiones, aunque no puedan quitar un plugin implementado por el administrador.
- Autenticación del servicio: la persona usuaria completa el inicio de sesión y el consentimiento de permisos del conector, y después comprueba que la cuenta sea la prevista.
- Configuración de la tarea: la persona usuaria revisa la tarjeta de automatización, el desencadenador, la acción y los permisos solicitados antes de activar una tarea basada en eventos.
- Acción con consecuencias: Cowork presenta las acciones sensibles para revisión y aprobación. Inspecciona los destinatarios, los registros y los parámetros. Las opciones “No volver a preguntar” pueden cambiar los avisos futuros, así que limita las aprobaciones y revisa los permisos de la sesión actual.
- Aprobación empresarial: conserva los flujos de aprobación de Power Platform, las comprobaciones de roles y las reglas de separación de funciones existentes. Una confirmación de Cowork no debe sustituirlos de forma silenciosa.
Para el despliegue de plugins, usa los controles de agentes y herramientas del centro de administración de Microsoft 365, empieza con un grupo de prueba identificado y verifica el publicador y las rutas de datos del conector. Microsoft señala que la gobernanza y el uso compartido de plugins no son compatibles actualmente con Purview Information Barriers; en los tenants con Information Barriers habilitado, se bloquea la carga de archivos de conocimiento incrustados. Comprueba la documentación administrativa actual antes de depender de un patrón de uso compartido que dependa de esos archivos.
La facturación del uso también es un control de acceso
La orientación actual de Microsoft Learn indica que Cowork está disponible de forma general, pero que la facturación basada en el uso y una licencia de Microsoft Copilot asignada son requisitos previos; las personas usuarias de plugins de Cowork también necesitan una licencia de Microsoft 365 Copilot. La guía de Copilot Credits añade la habilitación de Cowork y la disponibilidad de Anthropic entre sus requisitos previos. La actividad de Cowork, como las respuestas del modelo, las llamadas a herramientas y skills, la generación de imágenes y las tareas de navegador, cuenta para el consumo de la organización. La guía de Copilot Credits de Microsoft enumera un medidor de pago por uso de USD $0.01 por crédito; el consumo real varía según la complejidad de la tarea y el plan de facturación aplicado. Los administradores pueden establecer límites por persona o grupo y revisar el uso en el centro de administración de Microsoft 365.
Es fácil pasar por alto el detalle de la política de gasto: una política que selecciona Cowork concede acceso a las personas incluidas aunque el límite de créditos sea muy pequeño. Un límite de un crédito no deniega el acceso; una persona puede iniciar el trabajo hasta alcanzar el límite. Si un grupo no debe usar Cowork, mantenlo fuera de todas las políticas de gasto que seleccionen Cowork en lugar de confiar en un límite mínimo. Confirma también cualquier cargo separado de licencias, capacidad o uso que se aplique al entorno de Power Platform conectado o al servicio externo.
Lista práctica para el piloto
- Nombra a la persona propietaria del proceso, la propietaria de los datos, la administradora del plugin y la responsable de facturación.
- Confirma el despliegue y las operaciones exactas compatibles del conector en el tenant de destino.
- Limita la disponibilidad del plugin a un grupo de prueba pequeño y verifica el entorno y la autenticación.
- Usa un registro sintético y empieza con una tarea de solo lectura.
- Revisa las tarjetas de acción y permisos; mantén las acciones de escritura sujetas a aprobación.
- Prueba el acceso denegado, los datos ausentes, los desencadenadores duplicados, los fallos, la pausa y la recuperación.
- Establece un límite de uso y confirma qué política de gasto concede el acceso.
- Acepta el piloto solo después de que el estado del sistema de origen, el registro de auditoría y la ruta de aprobación empresarial coincidan con el resultado previsto.
Conclusión
Los conectores de Power Platform pueden hacer que Cowork resulte más útil en los sistemas empresariales, pero el despliegue del conector, la gobernanza del plugin, la autorización de la persona usuaria, la aprobación de acciones y la facturación del uso siguen siendo comprobaciones independientes. Empieza con un conector que esté disponible de verdad en tu tenant, usa datos sintéticos o de bajo riesgo y exige evidencia del sistema de origen antes de ampliar el flujo de trabajo.
Fuentes
- Novedades de Copilot Cowork - actualizaciones de octubre de 2026 sobre conectores y desencadenadores de eventos.
- Plugins disponibles para Copilot Cowork - catálogo actual de plugins y notas sobre entornos.
- Administrar plugins para Copilot Cowork - despliegue administrativo, disponibilidad y gobernanza.
- Administrar Copilot Cowork para la organización - acceso, facturación basada en el uso, política de gasto y cumplimiento.
- Usar plugins con Copilot Cowork - activación del plugin, inicio de sesión en el servicio y autorización del conector.
- Usar Copilot Cowork - aprobación de acciones y controles de tareas.
- Microsoft Copilot Cowork - descripción general del producto.
- Guía de licencias de Copilot Credits - requisitos previos, uso y medidor de créditos.
Lecturas relacionadas
- Copilot Home, Code y Autopilot: lista de comprobación para equipos
- Actualizaciones de agentes de Microsoft Foundry
Nota editorial: Esta guía asistida por IA describe un flujo de trabajo ilustrativo. No se accedió ni se probó ningún tenant de Cowork, conector de Power Platform, entorno de Dataverse o automatización activa.