Sandbox local de IA: comprueba los límites de sesión
La sandbox local de GitHub Copilot puede limitar archivos, red y credenciales. Descubre qué cubre y cómo comprobar el alcance real de cada sesión.
Harllens George | 2026-09-27
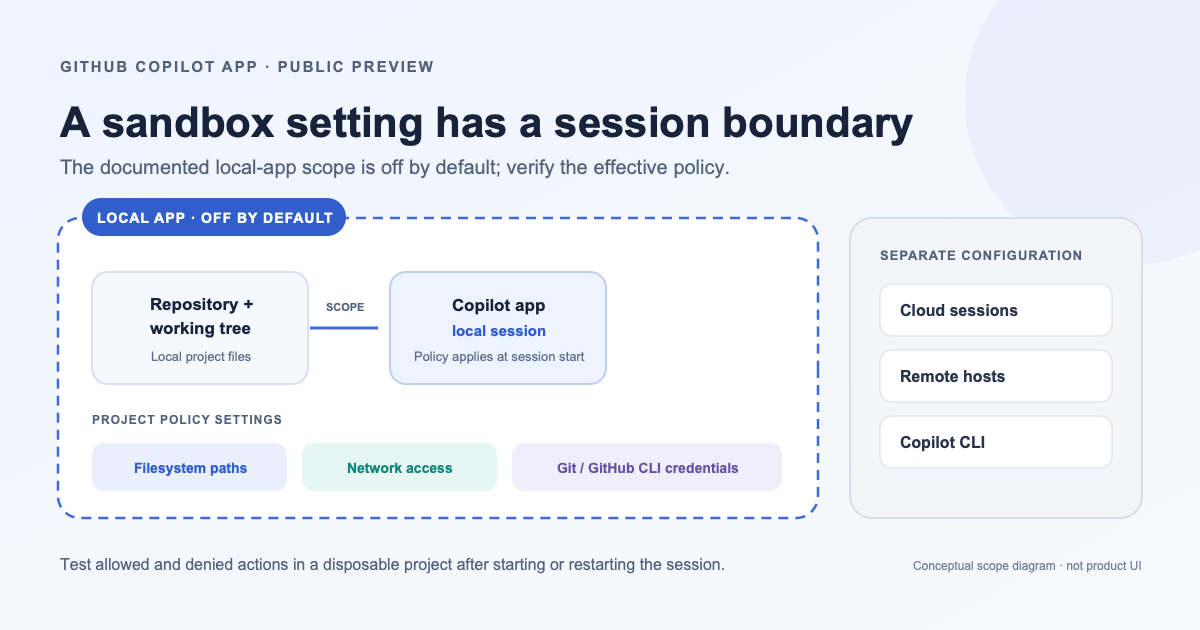
Una sandbox puede reducir el impacto de un comando imprevisto, pero el equipo debe saber a qué sesión se aplica, qué políticas entraron en vigor y qué recursos siguen accesibles.
GitHub anunció la sandbox local para Copilot App como vista previa pública el 23 de septiembre. Permite definir controles de archivos, red y credenciales para sesiones locales en repositorios y árboles de trabajo. Está desactivada de forma predeterminada y no cubre las sesiones sandbox en la nube, los hosts remotos ni la CLI de Copilot, que se configura por separado. El anuncio y la guía de GitHub describen el alcance actual.
Estas condiciones importan más que la palabra sandbox. Una configuración del proyecto no se aplica automáticamente a todas las sesiones, equipos o herramientas. La pregunta de seguridad es: ¿estaban activas las restricciones esperadas antes de que el agente ejecutara un comando en esta sesión concreta?
Qué controla la vista previa
La configuración del proyecto en Copilot App contempla el sistema de archivos, el acceso saliente a Internet y a la red local, y las credenciales de Git y GitHub CLI para operaciones autenticadas. Las reglas pueden permitir lectura y escritura, restringir rutas a solo lectura o denegar carpetas. Las políticas gestionadas por la empresa pueden reducir aún más el acceso efectivo.
GitHub indica que los controles se aplican al iniciar una sesión sandbox. Los cambios afectan a las sesiones nuevas o a una sesión existente después de reiniciarla. Si el sistema operativo no puede aplicar una restricción solicitada, la shell de la sandbox falla en vez de continuar sin protección.
Es un comportamiento útil de cierre seguro en el límite de la shell. No demuestra que todas las aplicaciones, extensiones, almacenes de credenciales o rutas de ejecución remota tengan la misma protección. Limita la afirmación a la sesión local documentada de Copilot App.
Haz que los límites se puedan comprobar
Antes de usar la sandbox habitualmente, define qué debe permitir y bloquear:
- Empieza con un repositorio desechable. No uses datos de clientes, credenciales de producción ni trabajo local valioso sin guardar.
- Separa lectura y escritura. Concede escritura solo en las rutas necesarias. Mantén secretos, archivos personales y otros repositorios fuera del área permitida o denegados explícitamente.
- Define las necesidades de red. Decide si hace falta Internet o la red local. No dejes el acceso abierto «por si acaso»; documenta las excepciones de flujos conocidos.
- Revisa las credenciales. Decide si se necesita autenticación de Git o GitHub CLI. Usa una identidad y un alcance adecuados al trabajo.
- Prepara pruebas inocuas. Coloca un archivo ficticio fuera del área permitida e intenta leerlo y modificarlo sin causar daños. Si la red está desactivada, prueba una solicitud inocua a un destino conocido. Registra resultados esperados y observados, versión, sistema operativo y tipo de sesión.
- Prueba los cambios en una sesión nueva. Tras cambiar la política, inicia una sesión nueva o reinicia la actual y vuelve a verificar. No supongas que el cambio altera un proceso en curso.
- Consulta las políticas de empresa. Pide al administrador que identifique qué reglas gestionadas pueden limitar o sustituir la configuración del proyecto.
Son comprobaciones recomendadas, no pruebas realizadas para este artículo. Consulta la documentación vigente de GitHub y utiliza un entorno de pruebas aprobado.
Tres errores sobre el alcance
Confundir local con universal. GitHub distingue las sesiones locales de repositorio y árbol de trabajo de las sandbox en la nube y los hosts remotos. Una comprobación en un modo no demuestra nada sobre los demás. Copilot CLI necesita su propia configuración.
Tomar «activado» como evidencia. Un interruptor demuestra intención. La evidencia útil viene de probar la sesión ya iniciada: qué archivos puede leer o cambiar, qué conexiones funcionan y qué credenciales están disponibles. Repite las pruebas después de cambios de política o aplicación.
Sustituir las demás prácticas de desarrollo seguro. La sandbox puede reducir el alcance de comandos imprevistos, pero no reemplaza revisión de código, controles de dependencias, ramas protegidas, privilegio mínimo ni respuesta a incidentes.
Adóptala según el flujo de trabajo
Empieza con un flujo de desarrollo de bajo riesgo y una política escrita. Registra rutas permitidas, necesidad de red, credenciales, tipo de sesión y pruebas que demuestran qué controles se aplicaron. Pide revisar las excepciones antes de usarla con repositorios sensibles.
La ventaja práctica no es que un agente de programación con IA sea fiable por defecto. Es que el equipo puede imponer límites explícitos y verificables a ciertas sesiones locales y detenerse si el sistema operativo no puede aplicarlos. El alcance debe ser visible y mantenerse actualizado.
Para seguir leyendo
- Un endpoint MCP no es un límite de seguridad completo analiza otra frontera, esta vez para herramientas remotas.
- Guía de GitHub para configurar la sandbox local y anuncio de la vista previa pública.
Nota editorial: resumen de la documentación pública de la vista previa de GitHub con una propuesta de evaluación. No se configuró ni probó una sandbox local para este artículo. La portada es un diagrama conceptual original, no una captura del producto.