Un portal MCP no es un límite de seguridad completo
Cloudflare MCP Portals ya está disponible, pero un endpoint no aplica todos los controles del servidor. Revisa acceso, identidad, inspección y registros.
Harllens George | 2026-09-27
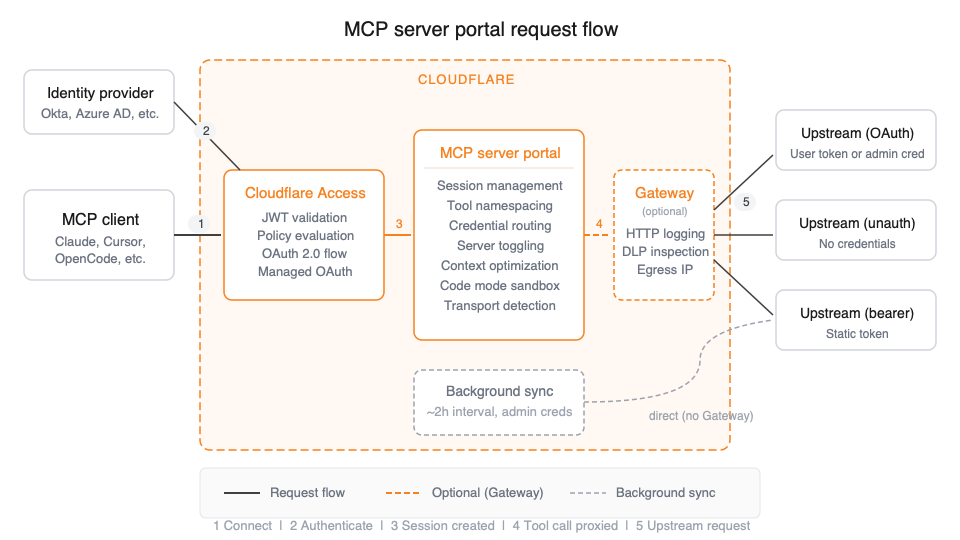

Un portal gestionado puede simplificar la conexión de clientes a servidores MCP aprobados. Por sí solo no demuestra que todas las rutas ascendentes estén protegidas, que se inspeccionen todas las solicitudes ni que se apliquen todas las políticas de identidad.
Cloudflare anunció la disponibilidad general de sus portales de servidores MCP el 24 de septiembre de 2026. Un portal ofrece un endpoint para servidores aprobados del Model Context Protocol, mientras que Cloudflare Access registra actividad de herramientas, instrucciones y recursos. La versión también añade opciones como enrutamiento por Gateway, autenticación con tokens de servicio, políticas de Code Mode, gestión de sesiones e integración con Logpush. El anuncio de Cloudflare detalla su alcance.
La cuestión arquitectónica no es solo si existe un portal. Importa qué solicitudes lo atraviesan, qué identidad llega al servidor y qué recursos siguen accesibles fuera de él.
Separa los planos de control
- Acceso al portal: quién puede autenticarse y ver los servidores conectados.
- Autorización en el servidor: si el servidor MCP exige la identidad y política necesarias para cada solicitud.
- Inspección y registros: si el tráfico pasa por Gateway y qué eventos se exportan o conservan.
Se pueden configurar juntos, pero no son intercambiables. Iniciar sesión en el portal no demuestra que el servidor rechace una conexión directa. Un registro de Access no es automáticamente un registro HTTP de Gateway. Una política DLP solo protege el tráfico que pasa por la ruta de inspección configurada.
Prueba primero el acceso mediante URL directa
La documentación de Cloudflare lo indica con claridad: una política de Access puede ocultar un servidor MCP en el portal, pero el usuario aún puede conectarse a su URL directa. Para hacer de Access el punto de control de la conexión ascendente, Cloudflare indica que se configure Access como proveedor OAuth del servidor. La guía de configuración documenta esta limitación.
Por tanto, inventaría todos los endpoints ascendentes y verifica su propia autenticación. Con una identidad no privilegiada, prueba tanto la ruta del portal como la URL directa. Si la ruta directa sigue siendo pública o demasiado accesible, las reglas de visibilidad del portal no cierran el acceso.
Define las identidades antes de conectar clientes
Aclara si las solicitudes deben usar la identidad ascendente de cada usuario o una credencial administrativa. La autorización por usuario puede mantener permisos individuales cuando el proveedor y la configuración lo permiten. Un token de servicio es distinto: la documentación de Cloudflare indica que esas sesiones usan la credencial administrativa del servidor en las solicitudes ascendentes y no admiten OAuth por usuario para esos servidores.
Esto cambia la auditoría y el modelo de autorización. Si se usa una identidad administrativa compartida, el sistema ascendente puede no distinguir qué persona inició una acción. Separa identidad de usuario, identidad de servicio, permisos delegados y evidencia de auditoría. No compartas una cuenta administrativa potente solo para facilitar la conexión.
Entiende las limitaciones de las políticas
Cloudflare documenta que la MFA independiente, la justificación del propósito y la autenticación temporal no se aplican cuando el portal autoriza servidores MCP. Otros criterios, como correo, grupo, país y estado del dispositivo, pueden seguir activos. Si el acceso ascendente depende de controles excluidos, hace falta otro diseño o una capa adicional.
También importa la operación. Según la documentación, los tokens OAuth administrativos del servidor pueden caducar sin una alerta clara y dejarlo con errores o pendiente de sincronización hasta volver a autenticarse. Incluye comprobaciones de estado y renovación de credenciales en el procedimiento de soporte.
Comprueba qué ve Gateway
Con el enrutamiento de Gateway habilitado, las llamadas de herramientas en tiempo real pueden aparecer en sus registros HTTP y coincidir con políticas DLP. Cloudflare indica que la sincronización en segundo plano de herramientas e instrucciones no pasa por Gateway. Por tanto, no describas el enrutamiento como inspección de todas las operaciones del portal.
La documentación también limita a planes Enterprise la exportación mediante Logpush de los registros del portal MCP. Confirma el plan y la retención requerida. Define por separado qué registra Access, qué ve Gateway, dónde se conserva cada conjunto y quién puede consultarlo.
Lista de revisión antes del despliegue
Antes de conectar un cliente MCP a un portal de producción, documenta y prueba:
- Cada URL del portal y del servidor ascendente, incluidas las rutas directas que lo evitan.
- El proveedor de autenticación, identidad de usuario o servicio, responsable de credenciales y alcance por servidor.
- Si el acceso directo se bloquea o exige autenticación independiente.
- Qué funciones de la política de Access son necesarias y si se aplican a servidores autorizados por el portal.
- Si Gateway está activo, qué tráfico en vivo inspecciona y qué regla DLP coincide con el host ascendente.
- Qué actividades aparecen en los registros de Access y Gateway, su retención y la disponibilidad de exportación en el plan.
- Cómo detectar y resolver credenciales caducadas, errores de sincronización, llamadas denegadas y cambios de política.
- Pruebas de mínimo privilegio para identidades permitidas y denegadas, tanto en el portal como en las URL directas.
Registra el resultado esperado y el observado para cada ruta. Esta es una lista de arquitectura recomendada, no un informe de configuración o prueba de seguridad de Cloudflare.
Errores frecuentes
- Suponer que ocultar el portal bloquea la URL directa. Protege y prueba el servidor ascendente por separado.
- Mezclar los registros de Access y Gateway. Define qué registra cada producto y para qué rutas.
- Dar por hecho que se aplican todas las funciones de Access. Comprueba las exclusiones documentadas.
- Presentar el diagrama como prueba. Explica rutas documentadas; no se configuró ninguna cuenta para este artículo.
Un portal es una capa útil, no un veredicto
Un portal MCP puede simplificar la conexión y ofrecer visibilidad sobre servidores remotos. Su valor depende de las protecciones ascendentes y de la operación. Protege los endpoints de origen, define un modelo de identidad explícito, conoce las políticas que no se aplican y verifica qué tráfico se inspecciona o registra realmente.
Para seguir leyendo
- La sandbox local de programación con IA necesita límites de sesión claros cubre otro límite de acceso, esta vez específico de una sesión.
- Documentación de Cloudflare MCP Portals y anuncio de disponibilidad general.
- Atribución de imagen: SVG original del flujo de solicitudes de Cloudflare, reutilizado sin cambios bajo CC BY-SA 4.0, según Cloudflare Docs.
Nota editorial: resumen basado en publicaciones y documentación de configuración públicas de Cloudflare. No se configuró ni probó una cuenta de Cloudflare para este artículo. La portada es la figura oficial de Cloudflare Docs, convertida a PNG sin recortar ni superponer elementos y reutilizada bajo CC BY-SA 4.0.