Power-Platform-Connectoren in Copilot Cowork: Pilot
Pilotierte Power-Platform-Connectoren in Copilot Cowork mit synthetischen Anfragen, Rollout-Prüfungen, Administrationskontrollen, Identitätsgrenzen, Genehmigungen und Nutzungskosten.
Harllens George de la Cruz | Published: 2026-11-11 | Updated: 2026-11-11
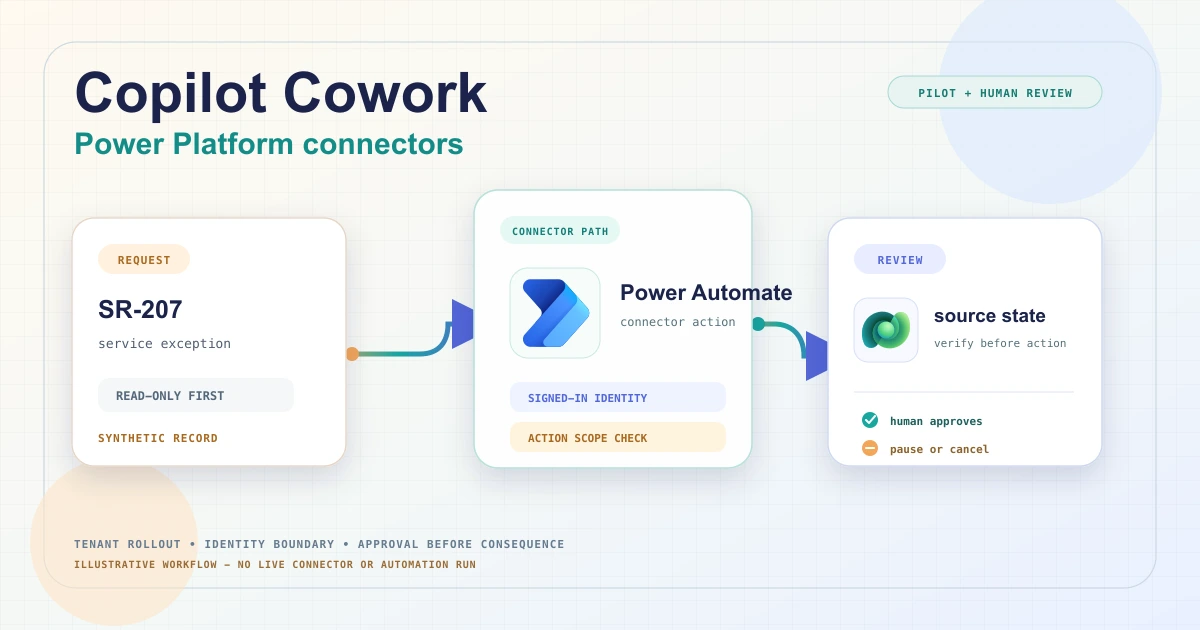
Power-Platform-Connectoren in Copilot Cowork sind Integrationen, mit denen Cowork unterstützte, mit Power Platform verbundene Systeme nutzen kann, um externe Daten abzurufen oder Aktionen auszuführen. Unterstützung, Identität, Aktionen und Ereignis-Trigger bleiben mandanten- und connectorabhängig. Microsofts Update vom Oktober 2026 nennt eine erweiterte Unterstützung für Power-Platform- und Copilot-Connectoren sowie ereignisgesteuerte Trigger von Drittanbietern. Behandle das als Rollout-Signal und nicht als Zusage, dass jeder Connector in jedem Mandanten verfügbar ist. Ein Pilot sollte den konkreten Connector, Trigger, die Aktion, die Identität und die Administrationsrichtlinie prüfen, bevor er ihn einsetzt.
Dieser Leitfaden erklärt die Connector-Grenze und führt durch die Prüfung einer synthetischen Serviceanfrage. Er trennt Plugin-Genehmigung, Benutzeranmeldung, Aktionsgenehmigung und Nutzungsabrechnung, weil jede davon eine andere Kontrolle ist. Kontext zur zugehörigen Agentenorchestrierung findest du unter Aktuelle Updates zu Microsoft-Foundry-Agenten.
Was ein Cowork-Connector ergänzt
Ein Cowork-Plugin ist ein Paket, das Skills, Connectoren oder beides enthalten kann. Ein Skill ist ein promptbasierter Workflow für eine Arbeitsart. Ein Connector verbindet Cowork mit einer externen Datenquelle oder einem Dienst, damit Cowork Informationen abrufen oder Aktionen ausführen kann. Ein rollenbasiertes Plugin ist für sich genommen kein Nachweis, dass ein bestimmter Power-Platform-Connector oder Trigger aktiviert ist.
Microsofts Cowork-Update vom Oktober 2026 beschreibt zwei verwandte, aber unterschiedliche Entwicklungen: Power-Platform-Connectoren, die über Power Platform eine Verbindung zu bereits von Organisationen genutzten Systemen herstellen, und föderierte Copilot-Connectoren, die über MCP mit den Berechtigungen der Benutzerin oder des Benutzers im externen System arbeiten. Fasse ihre Einrichtungs-, Identitäts- oder Rolloutdetails nicht zu einer allgemeinen Connector-Aussage zusammen.
Der aktuelle Katalog verfügbarer Plugins listet außerdem Microsoft-Integrationen wie Business Applications in Work IQ auf, die Dataverse-, Dynamics-365- und benutzerdefinierte Power-Apps-Daten in Cowork einbinden können. Dieses vorhandene Plugin ist ein nützlicher Kontext, aber kein Nachweis dafür, dass jeder Connector, jede Aktion oder jeder Ereignis-Trigger aus dem Power-Platform-Connector-Katalog in Cowork verfügbar ist.
Verfügbarkeit ist eine Mandantenprüfung und keine Zusage
Das Update vom Oktober 2026 beschreibt eine erweiterte Unterstützung, aber keinen Zugriff in jedem Mandanten, jeder Region, jedem Konto oder jeder Umgebung. Die offizielle Plugin-Dokumentation legt keine allgemeine regionale Verfügbarkeitsmatrix fest, und eine regionale oder länderbasierte Eingrenzung von Plugins wird von den Administrationskontrollen nicht unterstützt. Prüfe, ob der Connector vorhanden ist und welche Vorgänge er im Zielmandanten unterstützt. Die Unterstützung kann sich außerdem je nach Anbieter unterscheiden: Microsoft sagt, dass Ereignis-Trigger vom Partner definiert und für jedes Plugin oder jeden Connector dokumentiert werden.
Bevor du einen Workflow planst, bestätige im Zielmandanten alle folgenden Punkte:
- Der konkrete Connector oder das Plugin ist für die vorgesehenen Benutzer aufgelistet und aktiviert.
- Die erforderliche Aktion oder der Ereignis-Trigger wird unterstützt. Leite das nicht allein aus der Anwesenheit des Connectors ab.
- Der Connector ist mit der richtigen Power-Platform-Umgebung oder dem richtigen Dienstkonto verknüpft, sofern die Einrichtung das erfordert.
- Die Benutzerin oder der Benutzer besitzt die erforderliche Lizenz und Berechtigung im Quellsystem, und der richtige Anmelde- oder Einwilligungsablauf ist verfügbar. Microsofts Leitfaden zur Plugin-Administration sagt, dass Benutzer von Cowork-Plugins zugewiesene Microsoft-365-Copilot-Lizenzen benötigen. Prüfe dies zusammen mit Coworks nutzungsbasierter Abrechnungsrichtlinie.
- Die Administration hat Publisher, Berechtigungsumfänge, Datenkategorien, Gruppenzuweisung und Änderungsweg des Plugins geprüft.
Microsofts Plugin-Katalog weist darauf hin, dass Dynamics-365-Plugins eine zugehörige Power-Platform-Umgebung benötigen und die Benutzerin oder den Benutzer nach dem Hinzufügen des Plugins zur Auswahl einer Umgebung auffordern. Behandle das als konkreten Hinweis, die Umgebungswahl und die Zieldaten zu prüfen, und nicht als Aussage, dass sich alle Power-Platform-Connectoren gleich verhalten.
Arbeitsbeispiel: Prüfung einer Serviceausnahme
Nimm ein fiktives, auf Dataverse basierendes Service-Register mit einer Beispielzeile SR-207 an. Es enthält Anfrage-ID, Servicebereich, Priorität, Besitzer, Status, Fälligkeitsdatum und einen Link zu einer freigegebenen Richtlinienseite. Das Beispiel ist nur eine Designübung. Es behauptet nicht, dass der benannte Trigger oder die Aktion in jedem Mandanten vorhanden ist.
1. Mit einer schreibgeschützten Frage beginnen
Wenn der konkrete Connector verfügbar ist und die erforderliche Abfrage unterstützt, bitte Cowork, nur die erlaubten Felder für SR-207 zusammenzufassen, die Richtlinienquelle zu zitieren und fehlende oder widersprüchliche Daten aufzulisten. Beginne mit einem synthetischen Datensatz und einer schreibgeschützten Aktion. Prüfe, ob Cowork die erwartete angemeldete Identität verwendet und ob diese Identität nur die Datensätze sehen kann, die sie sehen darf.
2. Einen Entwurf statt eines automatischen Schreibvorgangs ergänzen
Bitte Cowork, eine Prüfernotiz und einen vorgeschlagenen nächsten Schritt vorzubereiten, etwa „fehlenden Besitzer anfordern“ oder „zur Richtlinienprüfung weiterleiten“. Verhindere beim ersten Durchlauf, dass der Quelldatensatz geändert, eine anfragende Person benachrichtigt oder eine Geschäftsentscheidung genehmigt wird. Vergleiche jedes Zusammenfassungsfeld mit dem Datensatz und der Quellenrichtlinie.
3. Den ereignisgesteuerten Pfad separat bewerten
Wenn der Connector einen Ereignis-Trigger unterstützt, entwirf eine Automatisierung, die auf ein eng begrenztes Ereignis reagiert, etwa eine neue Anfrage mit hoher Priorität. Cowork zeigt eine Karte mit dem Ereignis, der geplanten Aktion und den erforderlichen Berechtigungen. Prüfe diese Karte vor der Einrichtung. Bestätige, wo der Ausführungsverlauf erscheint und wie du die Automatisierung pausierst, bearbeitest oder deaktivierst.
Standardmäßig verwenden ereignisgesteuerte Aufgaben ein Entwurfs- und Genehmigungsmuster, bevor sie eine Nachricht senden oder ein gemeinsam genutztes System ändern. Microsoft erlaubt außerdem, dass Benutzer Aktionen beim Erstellen einer Aufgabe vorab autorisieren. Halte diese Auswahl eng begrenzt: Eine für eine Aufgabe oder Sitzung gespeicherte Genehmigung ersetzt weder die Prüfung der Autorisierung des Ziel-Connectors und der Dataverse-Sicherheit noch eine erforderliche Geschäftsgenehmigung.
4. Fehler- und Grenzfälle testen
Verwende vor der Verbindung sensibler oder produktiver Daten einen kleinen Testsatz:
- Eine autorisierte Anfrage mit eindeutiger Übereinstimmung zur Richtlinie.
- Eine Anfrage ohne Besitzer, mit überfälligem Datum oder mit widersprüchlichem Richtlinienverweis.
- Einen Datensatz, den die angemeldete Person nicht lesen darf.
- Eine fehlende oder widerrufene Connector-Anmeldung.
- Ein doppeltes Ereignis, einen Connector-Timeout oder einen nicht unterstützten Trigger.
- Einen vorgeschlagenen Schreibvorgang, der abgebrochen oder an einen Menschen weitergeleitet werden soll.
Prüfe Quelldatensatz, Aktionsvorschau, Genehmigungsentscheidung, Audit-Ereignis und Endzustand unabhängig voneinander. Eine Zusammenfassung in natürlicher Sprache oder eine Genehmigungskarte beweist nicht, dass der Geschäftsprozess korrekt abgeschlossen wurde.
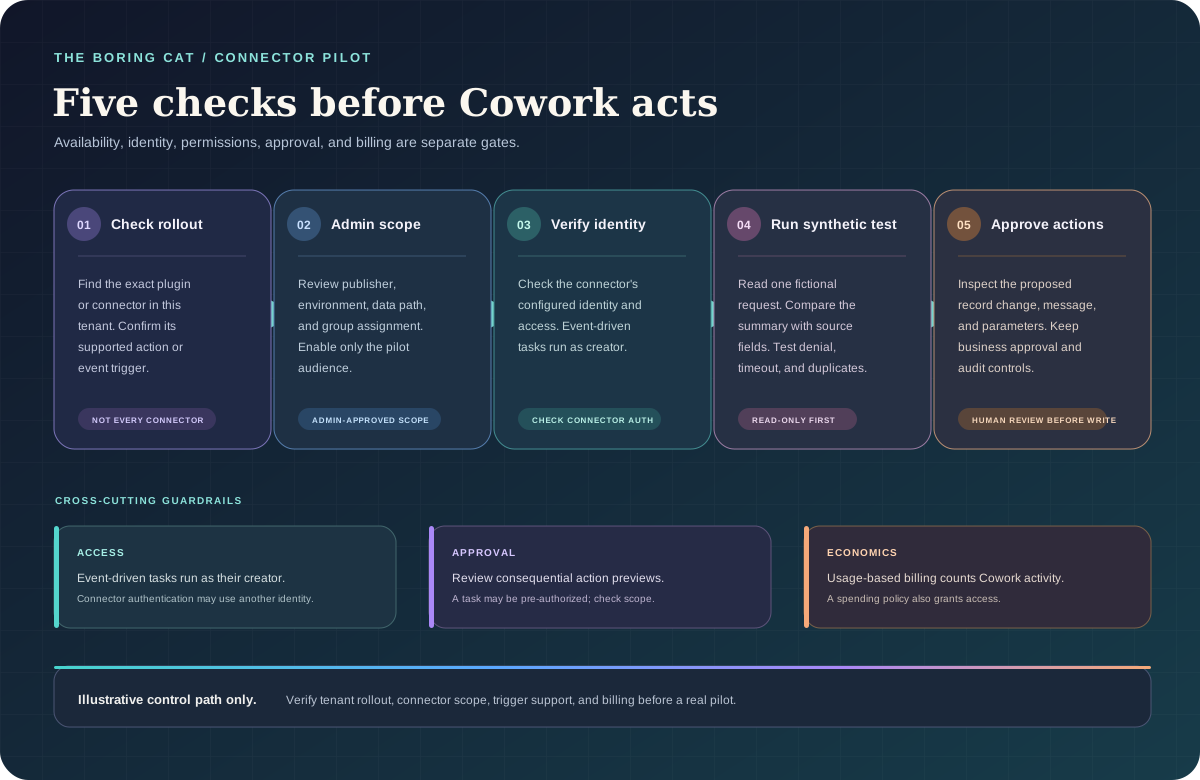
Berechtigungen, Genehmigungen und Administrations-Governance
Microsoft sagt, dass ereignisgesteuerte Cowork-Aufgaben unter der Identität ihrer erstellenden Person laufen und nur sehen, was diese Person sehen kann. Connector-Authentifizierung ist separat und dienstspezifisch: Prüfe für jeden Connector-Aufruf, ob er das Konto einer Person oder eine andere konfigurierte Verbindungsidentität verwendet, und wende auf diese Identität das Prinzip der geringsten Berechtigung an. Eine administrative Bereitstellung meldet eine Person nicht bei einem externen Dienst an und beweist nicht, dass die Identität des Connectors angemessenen Datenzugriff besitzt. Bei einigen Plugins muss die Person einen einmaligen Anmelde- oder Einwilligungsablauf abschließen, den eine Administration nicht stellvertretend durchführen kann.
Trenne diese Genehmigungspunkte:
- Plugin-Verfügbarkeit: Eine Administration entscheidet, welche Plugins verfügbar sind, und kann sie für die gesamte Organisation oder ausgewählte Benutzer und Gruppen bereitstellen oder blockieren. Benutzer können ein erworbenes Plugin für ihre eigenen Sitzungen meist umschalten, auch wenn sie ein administrativ bereitgestelltes Plugin nicht entfernen können.
- Dienstauthentifizierung: Die Person schließt die Anmeldung und Berechtigungseinwilligung des Connectors ab und prüft anschließend, ob das richtige Konto verwendet wird.
- Aufgabeneinrichtung: Die Person prüft Automatisierungskarte, Trigger, Aktion und angeforderte Berechtigungen, bevor sie eine ereignisgesteuerte Aufgabe aktiviert.
- Folgenreiche Aktion: Cowork legt sensible Aktionen zur Prüfung und Genehmigung vor. Prüfe Empfänger, Datensätze und Parameter. Optionen wie „Nicht erneut fragen“ können zukünftige Abfragen ändern. Halte Genehmigungen daher begrenzt und prüfe die Berechtigungen der aktuellen Sitzung.
- Geschäftsgenehmigung: Bestehende Power-Platform-Genehmigungsflüsse, Rollenprüfungen und Regeln zur Funktionstrennung bleiben bestehen. Eine Cowork-Bestätigung darf sie nicht stillschweigend ersetzen.
Verwende für den Plugin-Rollout die Agenten- und Toolkontrollen im Microsoft-365-Admin Center, begrenze den Start auf eine benannte Testgruppe und prüfe Publisher und Datenpfade des Connectors. Microsoft weist darauf hin, dass Plugin-Governance und Freigabe derzeit keine Purview Information Barriers unterstützen. In Mandanten mit aktivierten Information Barriers sind eingebettete Uploads von Wissensdateien blockiert. Prüfe die aktuelle Administrationsdokumentation, bevor du dich auf ein Freigabemuster verlässt, das diese Dateien benötigt.
Nutzungsabrechnung ist ebenfalls eine Zugriffskontrolle
Die aktuelle Microsoft-Learn-Dokumentation sagt, dass Cowork allgemein verfügbar ist, und nennt nutzungsbasierte Abrechnung sowie eine zugewiesene Microsoft-Copilot-Lizenz als Voraussetzungen. Benutzer von Cowork-Plugins benötigen außerdem eine Microsoft-365-Copilot-Lizenz. Der Copilot-Credits-Leitfaden nennt zusätzlich die Aktivierung von Cowork und die Verfügbarkeit von Anthropic als Voraussetzungen. Cowork-Aktivitäten wie Modellantworten, Tool- und Skill-Aufrufe, Bilderzeugung und Browseraufgaben zählen zum Organisationsverbrauch. Microsofts Copilot-Credits-Leitfaden nennt einen Pay-as-you-go-Zähler von 0,01 USD pro Credit. Der tatsächliche Verbrauch hängt von der Komplexität der Aufgabe und dem angewendeten Abrechnungsplan ab. Administratoren können Benutzer- oder Gruppenlimits setzen und die Nutzung im Microsoft 365 Admin Center prüfen.
Das Detail der Ausgabenrichtlinie wird leicht übersehen: Eine Richtlinie, die Cowork auswählt, gewährt den Benutzern im Geltungsbereich Zugriff, selbst wenn das Credit-Limit sehr niedrig ist. Ein Limit von einem Credit verweigert den Zugriff nicht; eine Person kann arbeiten, bis das Limit erreicht ist. Wenn eine Gruppe Cowork nicht verwenden darf, nimm sie aus jeder Ausgabenrichtlinie heraus, die Cowork auswählt, statt dich auf eine minimale Obergrenze zu verlassen. Bestätige außerdem separate Lizenz-, Kapazitäts- oder Nutzungsgebühren für die verbundene Power-Platform-Umgebung oder den externen Dienst.
Praktische Pilot-Checkliste
- Benenne Prozessverantwortliche, Datenverantwortliche, Plugin-Administration und Abrechnungsverantwortliche.
- Bestätige Rollout und konkret unterstützte Connector-Vorgänge im Zielmandanten.
- Begrenze die Plugin-Verfügbarkeit auf eine kleine Testgruppe und prüfe Umgebung und Authentifizierung.
- Verwende einen synthetischen Datensatz und beginne mit einer schreibgeschützten Aufgabe.
- Prüfe Aktions- und Berechtigungskarten und halte Schreibaktionen genehmigungspflichtig.
- Teste verweigerten Zugriff, fehlende Daten, doppelte Trigger, Fehler, Pausieren und Wiederherstellung.
- Setze ein Nutzungslimit und bestätige, welche Ausgabenrichtlinie Zugriff gewährt.
- Akzeptiere den Pilot erst, wenn Zustand des Quellsystems, Audit-Trail und Geschäftsgenehmigungsweg dem erwarteten Ergebnis entsprechen.
Fazit
Power-Platform-Connectoren können Cowork über Geschäftssysteme hinweg nützlicher machen. Connector-Rollout, Plugin-Governance, Benutzerautorisierung, Aktionsgenehmigung und Nutzungsabrechnung bleiben jedoch getrennte Prüfungen. Beginne mit einem Connector, der in deinem Mandanten tatsächlich verfügbar ist, verwende synthetische oder risikoarme Daten und verlange vor der Ausweitung des Workflows Nachweise aus dem Quellsystem.
Quellen
- Neuigkeiten zu Copilot Cowork - Connector- und Ereignis-Trigger-Updates vom Oktober 2026.
- Verfügbare Plugins für Copilot Cowork - aktueller Plugin-Katalog und Hinweise zu Umgebungen.
- Plugins für Copilot Cowork verwalten - administrative Bereitstellung, Verfügbarkeit und Governance.
- Copilot Cowork für die Organisation verwalten - Zugriff, nutzungsbasierte Abrechnung, Ausgabenrichtlinie und Compliance.
- Plugins mit Copilot Cowork verwenden - Plugin-Aktivierung, Dienstanmeldung und Connector-Autorisierung.
- Copilot Cowork verwenden - Aktionsgenehmigung und Aufgabenkontrollen.
- Microsoft Copilot Cowork - Produktübersicht.
- Lizenzierungsleitfaden für Copilot Credits - Voraussetzungen, Nutzung und Credit-Zähler.
Weiterführende Lektüre
- Copilot Home, Code und Autopilot: Checkliste für Teams
- Aktuelle Updates zu Microsoft-Foundry-Agenten
Redaktioneller Hinweis: Dieser KI-unterstützte Leitfaden beschreibt einen illustrativen Workflow. Es wurde weder auf einen Cowork-Mandanten, einen Power-Platform-Connector, eine Dataverse-Umgebung noch auf eine Live-Automatisierung zugegriffen, und nichts davon wurde getestet.