Novedades de agentes en Microsoft Foundry: qué revisar
Revisa las novedades de agentes en Microsoft Foundry: identidad de herramientas, madurez del SDK, regiones y costes antes de cambiar un despliegue existente.
Harllens George | 2026-09-14
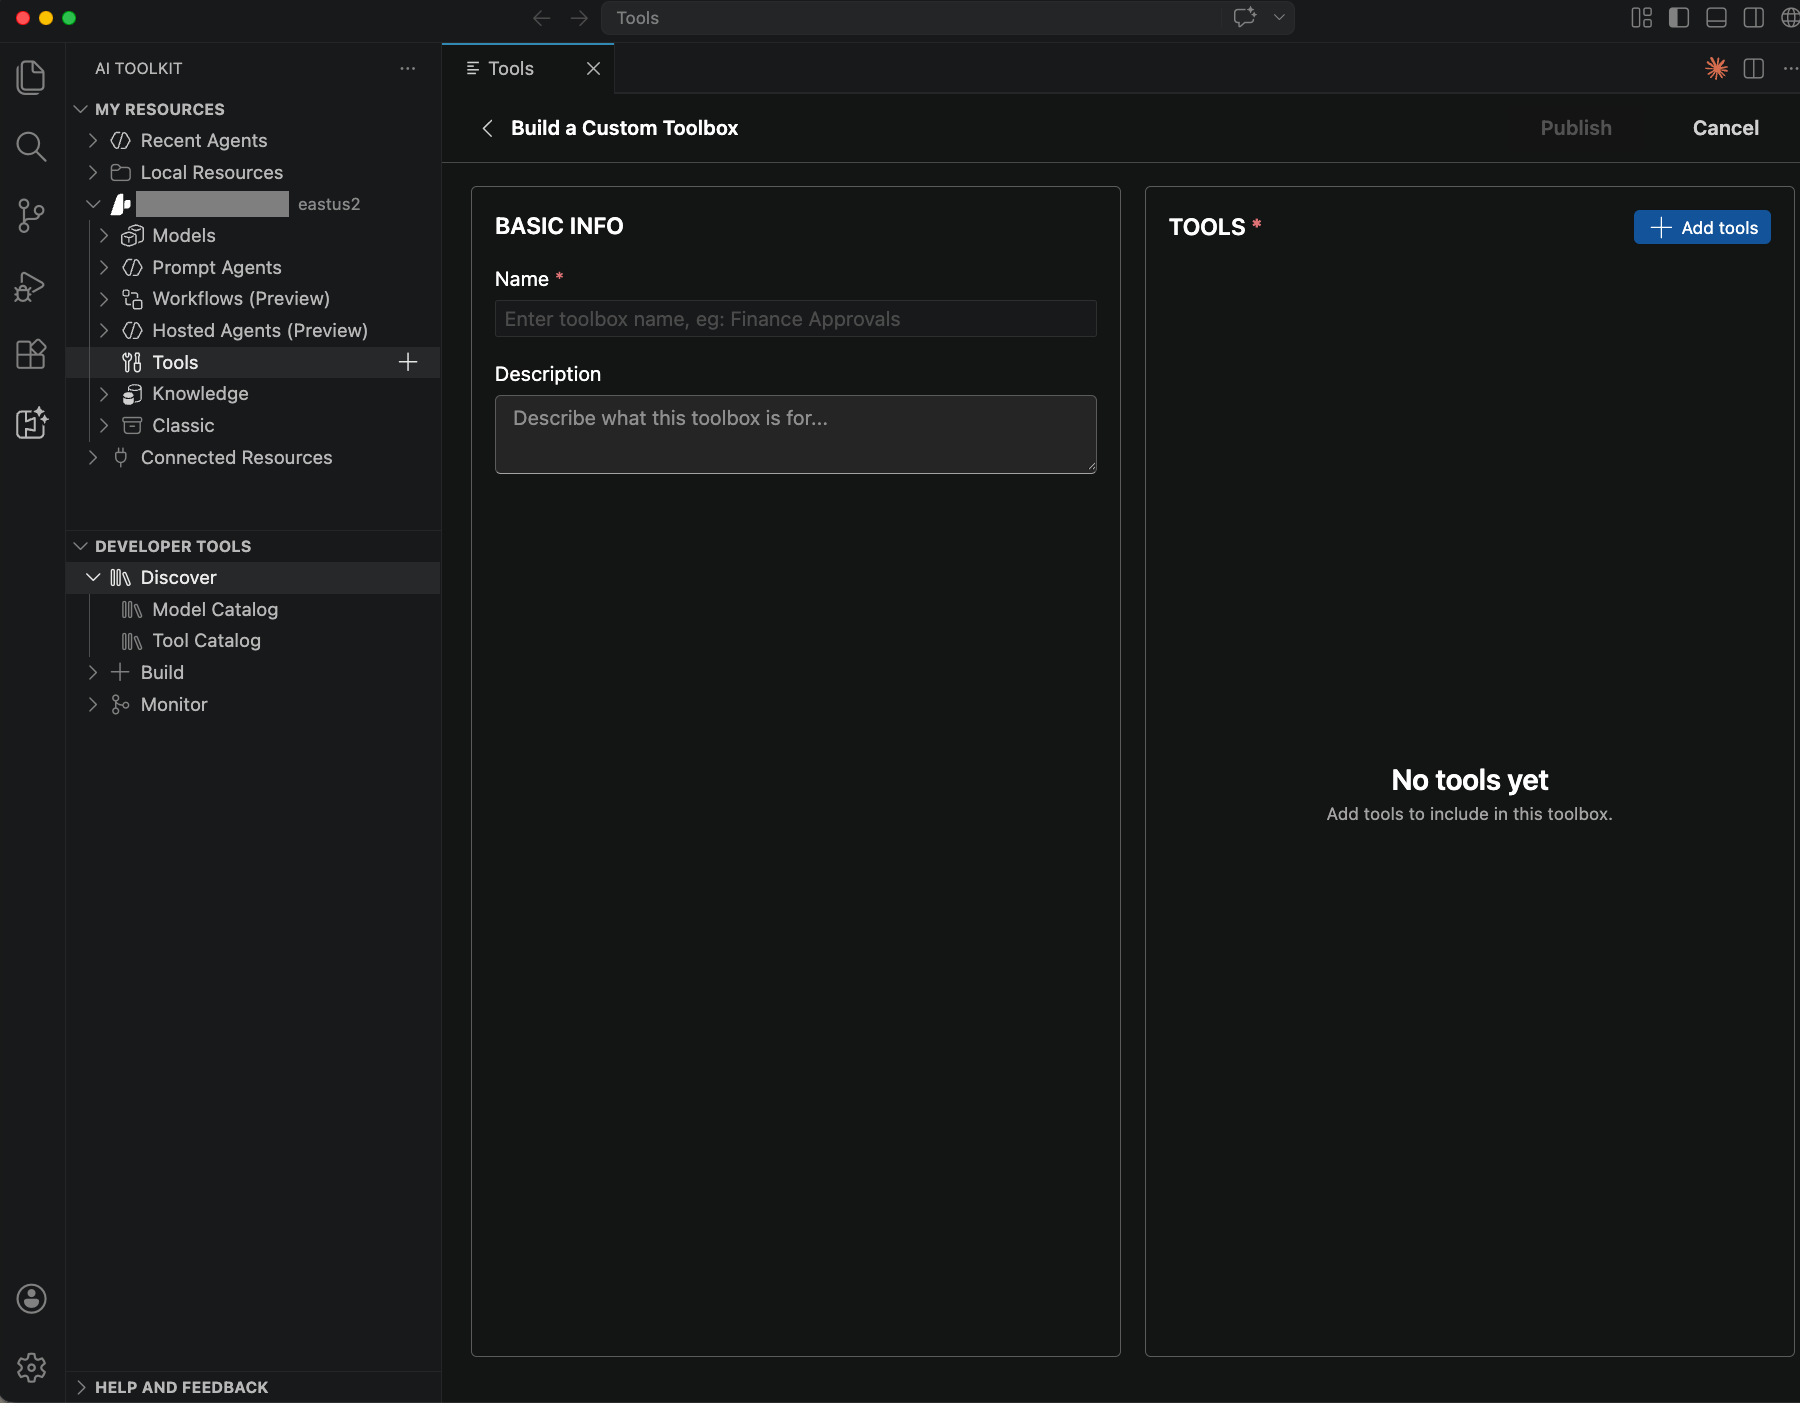
El resumen de Microsoft del 9 de septiembre de 2026 sobre julio/agosto anuncia disponibilidad general de Hosted Agents, su integración Voice Live y Toolboxes. La fecha corresponde al resumen, no a cada lanzamiento. Anuncio.
Fuentes comprobadas el 12 de septiembre de 2026. Artículo asistido por IA. Sin despliegues ni pruebas en clientes como evidencia.
Separa estado y preparación
- Herramientas: Toolbox centraliza autenticación mediante un endpoint compartido compatible con MCP; Tool Search y Skills siguen preliminares. Identifica las credenciales que llegan a cada destino. Documentación de Toolbox.
- SDK: Python
azure-ai-projects2.5.0 introdujo Python 3.10 mínimo yopenai>=3.0.0; 2.6.0 llegó el 4 de septiembre. Historial Python. JavaScript 2.6.0 data del 3 de septiembre; .NET Projects 3.0.0 sigue beta. JavaScript; historial .NET. No llames «últimas» a versiones de agosto. - Alojamiento: Microsoft documenta ejecución Python/C#, regiones y facturación CPU/memoria de sesiones activas. Comprueba modelos y herramientas aparte; un SDK administrativo no demuestra equivalencia de ejecución. Requisitos de alojamiento.
Prueba una actualización acotada
Empieza con un agente, una herramienta de lectura y datos sintéticos. Conserva respuestas y dependencias como referencia.
- Fija y compara. Registra paquetes, entornos, APIs modificadas e imagen CI. Ejecuta pruebas en una rama aislada: respuesta conocida, acceso denegado y petición que requiera aclaración, con llamadas o rechazos esperados.
- Verifica identidad y fallos. Prueba usuarios autorizados/restringidos y resultados en destino. Simula herramientas no disponibles y peticiones interrumpidas; busca duplicados por reintentos antes de habilitar escrituras.
- Limita operaciones. Fija presupuesto, concurrencia y condiciones de parada. Asigna revisión de trazas, limpieza de recursos y reversión. Exige resultados registrados antes de ampliar.
Error: confiar en respuestas de herramientas
Incluye un documento sintético que pida ignorar las reglas. Espera que el agente respete tarea y permisos originales. No conviertas contenido no confiable en instrucciones. Una demostración correcta no resuelve fallos de acceso ni costes.
Lecturas relacionadas
Consulta las comprobaciones de Power BI para informes; memoria persistente con codex-mem trata otra integración MCP.