PAC CLI: generierte Befehle sicher bewerten
Die Power-Platform-CLI-Vorschau ergänzt API-generierte Befehlsgruppen. Erfahre, was sich ändert und wie du sie sicher evaluierst.
Harllens George | 2026-09-27
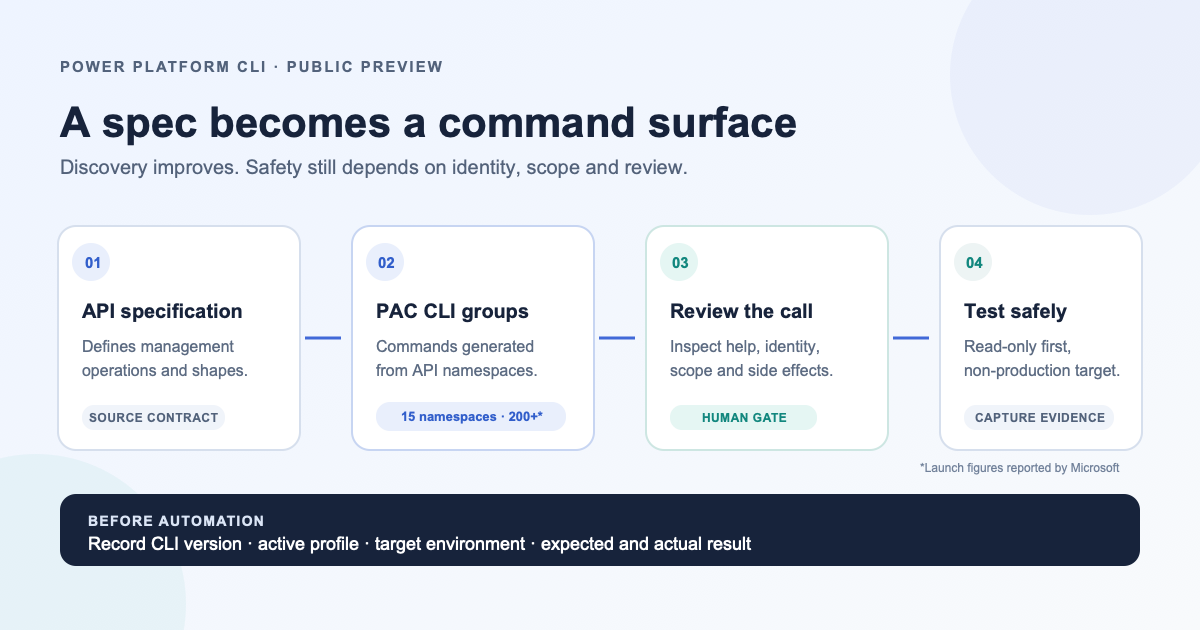
API-generierte Befehlsgruppen können neue Verwaltungsaktionen leichter auffindbar machen. Für Plattformteams ist die wichtigere Frage nicht, wie viele Befehle die Vorschau enthält, sondern wie sich ein einzelner Befehl sicher und wiederholbar bewerten lässt.
Am 17. September kündigte Microsoft API-generierte Befehlsgruppen für die Power Platform CLI (PAC CLI) als öffentliche Vorschau an. Zum Start beschrieb Microsoft 15 Namespaces und mehr als 200 Befehle für Bereiche wie Umgebungen, Lizenzierung, Governance, Power Pages, Copilot Studio und rollenbasierte Zugriffskontrolle. Die Gruppen werden aus der Power-Platform-API-Spezifikation erzeugt und verwenden das aktive PAC-Authentifizierungsprofil. Microsofts Ankündigung.
Das verändert die Auffindbarkeit von Befehlen, beweist aber weder vollständige Abdeckung noch eine stabile Schnittstelle oder Sicherheit für Produktion. Microsoft beschreibt eine Vorschau, die noch wachsen soll. Zugriff, Änderungskontrolle und Rücknahme müssen Teams selbst absichern.
Was sich durch generierte Befehlsgruppen ändert
Power-Platform-Teams kombinieren oft CLI, SDK, API, Connector und Admin-Portal. Jede Oberfläche kann nützlich sein, aber Benennung, Eingaben und Releasezeitpunkt unterscheiden sich. Microsoft beginnt mit einer öffentlichen Verwaltungsspezifikation und erzeugt daraus Befehlsgruppen für Namespaces und Operationen.
Bestehende Werkzeuge verschwinden nicht. Laut Microsoft unterstützt dasselbe Verwaltungsmodell auch .NET- und Python-SDKs sowie den Power Platform for Admins V2-Connector. Behandle diese als getrennte Oberflächen, die du für den konkreten Ablauf prüfen musst. Gleiche Abdeckung, Verhalten und Lebenszyklus sind nicht vorauszusetzen.
Die Authentifizierung bleibt wichtig: Generierte Befehle nutzen das aktive PAC-Profil. Das vereinheitlicht die Anmeldung über Befehlsgruppen, macht aber die Kontrolle von Identität, Mandant und Cloud vor der Ausführung nicht überflüssig.
Ein sicherer Evaluierungsablauf
Nutze eine Nichtproduktionsumgebung und beginne mit einem schreibgeschützten Fall. Halte die aktuelle Referenz bereit und betrachte die Hilfeausgabe der Vorschau als momentanen Schnittstellenvertrag.
- Kontext erfassen. Notiere PAC-CLI-Version, aktives Authentifizierungsprofil, Zielmandant, Cloud, Umgebung und Operator. Kopiere keine Tokens oder Zugangsdaten in Logs oder Tickets.
- Erst entdecken, dann aufrufen. Beginne mit
pac helpund prüfe die Hilfe der generierten Befehlsgruppe. Bestätige Befehl, Eingaben, Umfang und Schreibwirkung. Leite Verhalten nicht allein aus Namespace oder Namen ab. - Test mit geringstem Einfluss wählen. Bevorzuge einen Lese- oder Abfragebefehl, der Konfiguration nicht verändert. Wenn der sinnvolle Fall Daten ändert, braucht es vor Ausführung Plan, Verantwortlichen, Sicherung oder Rückweg und eine separate Freigabe.
- Nachweise reproduzierbar erfassen. Speichere Version, bereinigten Befehl, Soll- und Ist-Ergebnis, Exitcode, Zeitstempel und Zielumgebung. Kürze Kennungen, wenn Ergebnisse außerhalb des Betriebsteams geteilt werden.
- Schnittstellen gezielt vergleichen. Gibt es denselben Ablauf in PowerShell, REST oder einem SDK, vergleiche die konkrete Operation. Prüfe Eingabevalidierung, Seitennavigation, Fehler und Ausgabeformat statt Gleichheit anzunehmen.
- Automatisierung absichern. Fixiere die CLI-Version in Pipeline oder kontrolliertem Runner, prüfe Berechtigungen, trenne Lese- und Schreibschritte und verlange für folgenreiche Änderungen menschliche Freigabe. Wiederhole die Tests nach Vorschau- oder CLI-Updates.
Das sind empfohlene Kontrollen, kein durchgeführter Mandantentest. Ein erfolgreicher Lesezugriff belegt nur Szenario, Identität, Umgebung und CLI-Version dieses Tests.
Checkliste für die Vorschau
Bevor ein Team eine generierte Befehlsgruppe standardisiert, sollten diese Fragen beantwortet sein:
- Ist der Befehl noch in der Vorschau, und welche Änderungen sind ohne Kompatibilitätsgarantie möglich?
- Zeigt die aktuelle Referenz die Operation und ihre unterstützten Eingaben?
- Ist das aktive PAC-Profil die vorgesehene Identität, der Mandant und die Cloud?
- Welche Rolle braucht der Vorgang, und lässt er sich mit weniger Rechten testen?
- Welche Wirkung entsteht, auch indirekt oder zeitversetzt?
- Wie werden Vorgänge protokolliert, wiederholt und nach Teilerfolg zurückgesetzt?
- Welche Version nutzt ein Skript oder Build-Agent, und wie werden Updates geprüft?
Sind Antworten unklar, bleibt der Befehl in Erkundung und Test und wandert nicht in unbeaufsichtigte Automatisierung.
Häufige Fehler
- Befehlszahl mit Abdeckung gleichsetzen. Die Startzahlen beschreiben einen Stand der Vorschau, keine Vollständigkeitsgarantie.
- Am falschen Ziel arbeiten. Prüfe Profil, Mandant, Cloud und Umgebung unmittelbar vor dem Aufruf.
- Automatisieren, bevor der Vertrag verstanden ist. Lies die aktuelle Hilfe, beginne schreibgeschützt und sichere Schreibaktionen mit Freigaben ab.
- Prüfvorschläge als abgeschlossene Tests melden. Dokumentiere Version, Ziel, Soll und tatsächliche Beobachtung.
Das relevante Signal
Die größere Architekturänderung ist eine definierte Verwaltungs-API als Quelle für mehrere Operator-Werkzeuge. Generierte Befehlsgruppen können Auffindbarkeit verbessern und individuelle Kommandoverdrahtung reduzieren. Daraus folgen nicht automatisch vollständige Abdeckung, sichere Standardwerte oder stabile Schnittstellen.
Derzeit ist ein kleiner Einstieg sinnvoll: aktuelle PAC-Hilfe lesen, einen risikoarmen Befehl außerhalb der Produktion testen, Ergebnis dokumentieren und seine Eignung für genau diesen Ablauf bewerten.
Weiterführende Artikel
- Dataverse- und SharePoint-Berechtigungen: Dateizugriff prüfen zeigt eine separate Prüfung von Power-Platform-Grenzen.
- Microsofts PAC-CLI-Ankündigung und die offizielle Befehlsreferenz.
Redaktioneller Hinweis: KI-unterstützte Zusammenfassung der öffentlichen Microsoft-Vorschau und vorgeschlagene Evaluierungsmethode. Für diesen Artikel wurde kein Mandant aufgerufen oder getestet. Das Titelbild ist eine eigene Konzeptgrafik, kein Produktscreenshot.