Microsoft Foundry Agent-Updates: Checkliste fürs Upgrade
Prüfe Microsoft Foundry Agent-Updates auf Tool-Identität, SDK-Reife, regionale Verfügbarkeit und Kosten, bevor du eine bestehende Agent-Bereitstellung änderst.
Harllens George | 2026-09-14
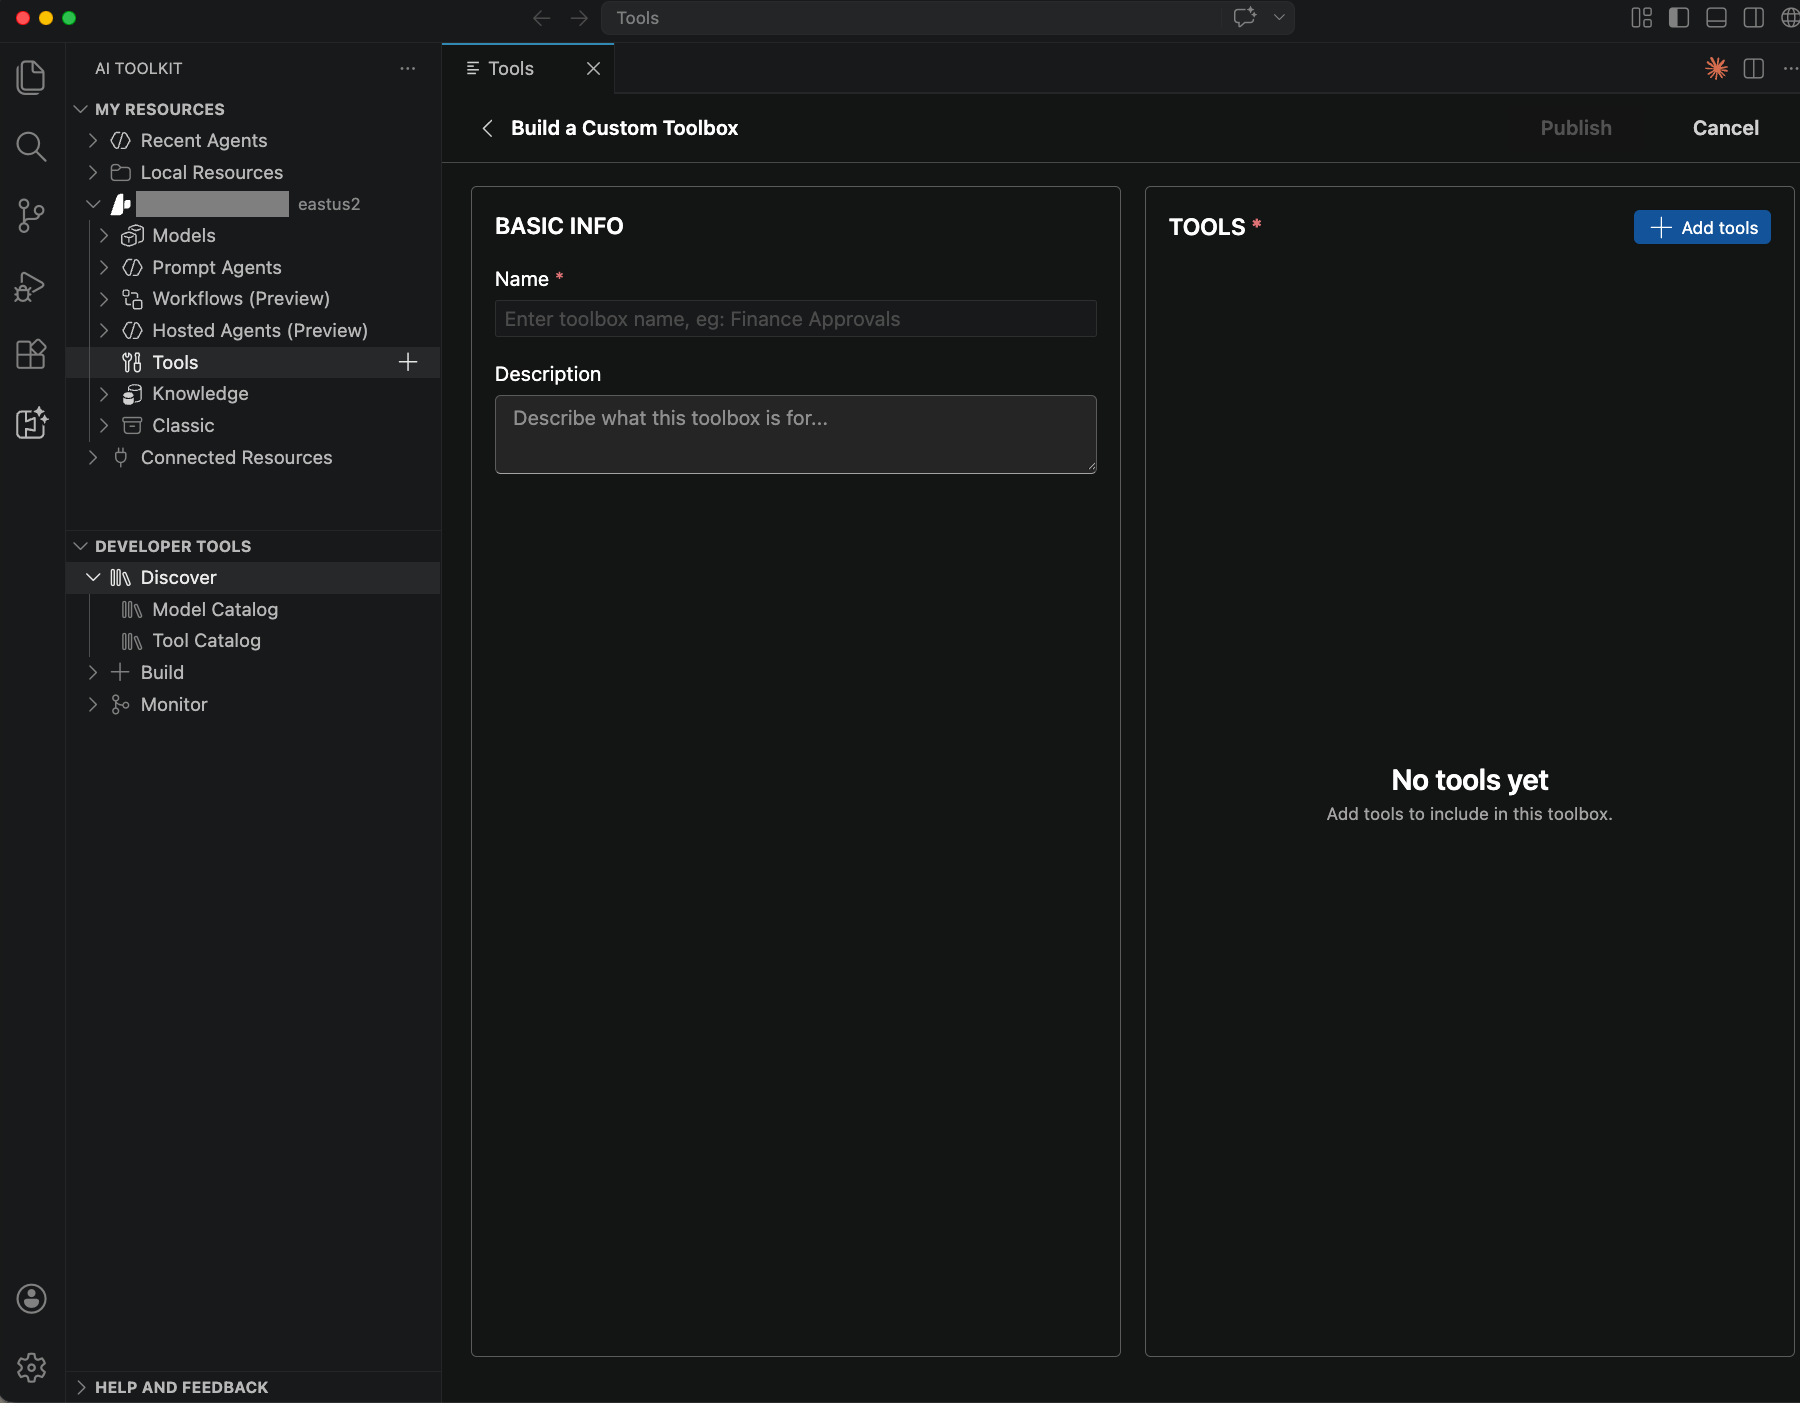
Microsoft meldet im Rückblick vom 9. September 2026 auf Juli/August GA für Hosted Agents, ihre Voice-Live-Integration und Toolboxes. Der 9. September bezeichnet den Rückblick, nicht den Start jeder Funktion. Ankündigung.
Quellen geprüft am 12. September 2026. KI-unterstützter Artikel. Keine Bereitstellung oder Kundenmandantentests als Grundlage.
Status und Einsatzreife trennen
- Tools: Ein gemeinsamer MCP-kompatibler Toolbox-Endpunkt zentralisiert die Authentifizierung; Tool Search und Skills bleiben Vorschau. Kläre die Identität am jeweiligen Zielsystem. Toolbox-Dokumentation.
- SDKs: Python
azure-ai-projects2.5.0 führte mindestens Python 3.10 undopenai>=3.0.0ein; 2.6.0 folgte am 4. September. Python-Historie. JavaScript 2.6.0 stammt vom 3. September; .NET Projects 3.0.0 bleibt Beta. JavaScript; .NET-Historie. Bezeichne August-Versionen nicht als „neueste“. - Hosting: Microsoft dokumentiert Python-/C#-Laufzeiten, unterstützte Regionen und CPU-/Arbeitsspeicherkosten aktiver Sitzungen. Prüfe Modelle und Tools separat; ein Verwaltungs-SDK belegt keine Laufzeitgleichheit. Hosted-Agent-Anforderungen.
Einen begrenzten Upgrade-Test durchführen
Beginne mit einem Agenten, einem lesenden Tool und synthetischen Daten. Sichere Antworten und Abhängigkeiten als Vergleichsstand.
- Festhalten und vergleichen. Erfasse Pakete, Laufzeiten, geänderte APIs und CI-Image. Teste im isolierten Branch: bekannte Antwort, unzulässiger Zugriff und Rückfragebedarf, jeweils mit erwartetem Tool-Aufruf oder Ablehnung.
- Identität und Fehler prüfen. Teste berechtigte/eingeschränkte Nutzer und kontrolliere Zielsystemergebnisse. Simuliere Tool-Ausfall und unterbrochene Anfragen; prüfe Wiederholungen auf Duplikate vor Schreibfreigaben.
- Betrieb begrenzen. Setze Budget, Parallelitätsgrenze und Abbruchbedingungen. Weise Trace-Prüfung, Ressourcenbereinigung und Rücknahme zu. Verlange dokumentierte Ergebnisse vor breiterer Freigabe.
Fallstrick: Tool-Ausgaben vertrauen
Teste ein synthetisches Dokument, das zum Ignorieren der Regeln auffordert. Erwarte die Einhaltung ursprünglicher Aufgabe und Berechtigungen. Erhebe nicht vertrauenswürdige Tool-Ausgaben nicht zu Anweisungen. Eine erfolgreiche Vorführung klärt Zugriffsfehler und Kosten nicht.
Weiterführende Artikel
Power-BI-Update-Prüfungen helfen bei Berichten; persistenter Speicher mit codex-mem behandelt eine separate MCP-Integration.